


Se stai valutando l’IA conversazionale per assistenza, vendite o strumenti interni, avrai notato che i fornitori attribuiscono significati molto diversi a «chatbot» e «agente IA». Alcuni prodotti chiamati agenti sono semplici interfacce di un modello linguistico senza strumenti. Alcuni chatbot prendono decisioni più autonome di sistemi che si definiscono agenti.
Un chatbot è un’interfaccia conversazionale; un agente IA è un possibile modo di controllare il lavoro sottostante. Un chatbot con flusso programmato può chiamare API e conservare lo stato. Un agente può scegliere il passo successivo tra gli strumenti consentiti, ma ciò non verifica l’identità dell’utente, autorizza una scrittura o dimostra il completamento della richiesta. Questo articolo confronta tre architetture e chiarisce tali limiti con un’ipotetica richiesta di reso.
Una nota sulla terminologia
Il settore non usa definizioni uniformi, quindi qui adottiamo tre categorie operative senza considerare le etichette dei prodotti come specifiche:
-
Chatbot basato su regole: Classificazione degli intenti, estrazione delle entità e flussi di dialogo programmati scelgono il passo successivo. Le risposte usano modelli di testo anziché un LLM. Il flusso può conservare lo stato, chiamare API e imporre approvazioni.
-
Chatbot LLM che fornisce solo risposte: Un modello linguistico risponde dal contesto disponibile, spesso recuperato da una base di conoscenza. Nell’esempio di questo articolo non ha strumenti per eseguire azioni. Altri prodotti chiamati chatbot o copiloti possono includere strumenti, più chiamate al modello e approvazioni umane.
-
Agente IA: Un LLM seleziona passi e strumenti in un ciclo configurato, utilizzando le osservazioni per decidere come procedere. Memoria, permessi, condizioni di arresto e revisione umana dipendono dall’implementazione. L’autonomia è limitata dagli strumenti e dalle autorizzazioni effettivamente disponibili.
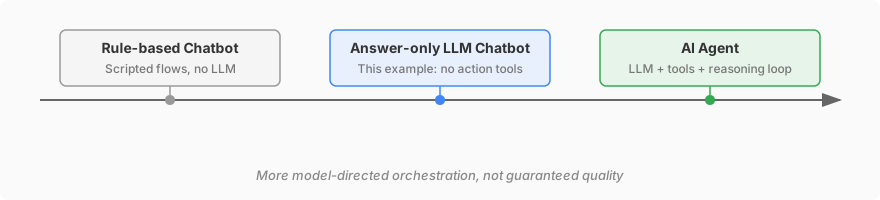 Sono esempi schematici. Una maggiore orchestrazione guidata dal modello non garantisce più accuratezza, costi inferiori o un risultato operativo completato.
Una distinzione architetturale utile riguarda chi sceglie il passo successivo: logica applicativa predefinita o modello. La guida di Anthropic a flussi e agenti usa questa distinzione e consiglia di iniziare dalla soluzione più semplice che soddisfi il compito. I sistemi ibridi possono combinare entrambe.
Immagina un cliente che dice: «Ho ricevuto l’articolo sbagliato. Qual è la vostra politica sui resi e potete avviare un reso?». Quello che segue è un esempio di progettazione ipotetico, non un’esecuzione registrata di Quickchat AI o un processo di rimborso integrato.
| Fase | Attività consentita | Evidenza necessaria prima di dichiarare il successo |
|---|---|---|
| Rispondere sulla politica | Recuperare la politica pubblicata senza esporre dati privati dell’ordine | La fonte applicabile; una risposta non dimostra l’idoneità di questo ordine |
| Leggere l’ordine | Usare un contesto cliente autenticato e un’API che controlli l’accesso all’ordine corrispondente | Una risposta autorizzata con i campi necessari; email o numero d’ordine scritti in chat non sono autenticazione |
| Richiedere un reso | Verificare separatamente permesso di scrittura, condizioni della politica ed eventuale conferma del cliente | Un risultato confermato dal sistema dei resi, come l’identificativo di una richiesta accettata; non equivale a un rimborso pagato o un reso concluso |
| Passare un’eccezione a una persona | Fermarsi se manca l’autorizzazione, l’eccezione non è supportata o l’esito della scrittura è incerto | Una richiesta di passaggio registrata con destinazione o coda nota; nessuna promessa che una persona abbia già risposto |
Un flusso deterministico può realizzare tutte e quattro le fasi. Un sistema che risponde soltanto può spiegare la politica e indirizzare il cliente a un servizio autenticato. Un agente può scegliere tra passi configurati, ma deve rispettare gli stessi requisiti di accesso e di prova.
Che cos’è un chatbot basato su regole?
Un chatbot basato su regole conversa tramite testo o voce usando logica predefinita. Combina classificazione degli intenti, estrazione delle entità e flussi di dialogo programmati.
Come funzionano i chatbot basati su regole
Un’architettura tipica ha tre componenti:
-
Comprensione del linguaggio naturale (NLU): Analizza il messaggio per identificare l’intento ed estrarre entità, come date, prodotti o numeri d’ordine. Molti sistemi NLU combinano espressioni regolari, parole chiave e classificatori addestrati.
-
Gestore del dialogo: Una macchina a stati determina il passo successivo in base allo stato della conversazione e all’intento riconosciuto. Ogni stato ha possibili transizioni e il gestore segue il flusso definito.
-
Generatore di risposte: Recupera un modello di testo associato allo stato corrente. Nei chatbot semplici è una tabella di corrispondenza; in quelli più articolati contiene campi riempiti con le entità estratte.
Dopo che il servizio ha autenticato il cliente e verificato l’accesso all’ordine, un flusso ipotetico semplificato è:
Utente: «Qual è lo stato dell'ordine #12345?»
  → NLU: intent=order_status, entity={order_id: 12345}
  → Gestore del dialogo: state=check_order → chiamata autorizzata order_status_api(12345)
  → Risposta: «L'ordine #12345 è stato spedito il 7 aprile ed è previsto per l'11 aprile».
L’architettura è questa:

Questo approccio funziona per problemi a dominio chiuso, con un insieme limitato e ben definito di intenti. Un bot FAQ, una prenotazione di appuntamenti o una consultazione degli ordini possono essere costruiti così.
Limiti dell’architettura basata su regole
Una macchina a stati deve gestire esplicitamente i percorsi supportati. I suoi limiti pratici dipendono dal classificatore, dal disegno del flusso e dalla copertura delle integrazioni:
-
Copertura degli intenti: Le richieste devono corrispondere a un intento supportato o a un ripiego. Formulazioni insolite possono essere classificate male, anche se un classificatore addestrato può generalizzare oltre le frasi esatte. Gli intenti sovrapposti richiedono valutazione e manutenzione.
-
Diramazioni predefinite: Il gestore può combinare informazioni memorizzate da più turni e scegliere una diramazione. Nuovi tipi di decisione richiedono regole o un altro componente decisionale; il grafo non inventa un nuovo flusso durante l’esecuzione.
-
Estrazione delle entità fragile: Il riempimento tradizionale dei campi funziona con dati strutturati come date, numeri e SKU, ma fatica con descrizioni aperte, riferimenti ambigui e richieste articolate.
-
Manutenzione del flusso: Nuovi casi possono richiedere altri intenti, rami, modelli o integrazioni. I componenti riutilizzabili aiutano, ma occorre misurare lo sforzo di manutenzione senza presumere una crescita a tasso fisso.
Per approfondire l’evoluzione di queste architetture, vedi Dai chatbot NLP all’IA generativa.
Che cos’è un AI agent?
Qui un agente IA è un sistema in cui un LLM seleziona il passo o lo strumento successivo in base al compito e alle osservazioni. Può funzionare all’interno di un flusso programmato più ampio. La memoria persistente e il permesso di modificare sistemi esterni sono capacità opzionali, non conseguenze dell’etichetta.
«Agente» ha anche una storia più ampia nella ricerca sull’IA: un sistema percepisce l’ambiente e agisce verso un obiettivo. Questo articolo si concentra sull’orchestrazione basata su LLM, in cui osservazione, pianificazione, esecuzione di strumenti e valutazione possono ripetersi fino a una condizione di arresto.
Come funzionano gli AI agent
L’architettura centrale è un ciclo di ragionamento, chiamato anche ciclo ReAct dal paper ReAct che formalizzò il modello. Il ciclo comprende quattro fasi:
-
Osservare: L’agente riceve il messaggio con cronologia, istruzioni di sistema e contesto recuperato, per esempio articoli pertinenti della base di conoscenza.
-
Ragionare: Il LLM utilizza il contesto per scegliere una risposta, un chiarimento o uno strumento. A differenza di una transizione fissa nel grafo, la scelta avviene durante l’esecuzione. Può essere sbagliata e va valutata.
-
Agire: Il modello propone una chiamata strutturata, come
search_knowledge_base(query="return policy")ocreate_return_request(order_id=12345). I controlli applicativi e l’API di destinazione devono imporre operazione e ambito consentiti prima dell’esecuzione. Proporre una chiamata non costituisce autorizzazione. -
Valutare: Il sistema esamina il risultato e decide se continuare, rispondere o fermarsi per una revisione umana. La conclusione del modello di aver finito non è una prova indipendente della riuscita di un’operazione. Limita il ciclo e verifica lo stato esterno quando necessario.

Lo stesso caso di reso può essere descritto come un flusso di controllo proposto. Nessuna chiamata seguente è stata eseguita e nessun risultato è stato osservato. I nomi delle operazioni sono illustrativi, non una configurazione Quickchat AI da incollare in un account.
Cliente: «Ho ricevuto l'articolo sbagliato. Potete avviare un reso?»

[Politica] Recuperare la politica applicabile e citarne le condizioni.
[Lettura]  Richiedere contesto cliente autenticato e accesso a quell'ordine.
           Consultare l'ordine corrispondente tramite il servizio autorizzato.
           Trattare «articolo sbagliato ricevuto» come dichiarazione del cliente finché non verificata.
[Controllo] Verificare politica, autorità di scrittura e conferma necessaria.
           Se manca una condizione, chiedere chiarimenti o passare a una persona.
[Scrittura] Inviare la richiesta solo dopo il distinto controllo di scrittura.
[Verifica] Comunicare l'accettazione solo se il risultato esterno la conferma.
           Una richiesta accettata non significa che un rimborso sia stato pagato.
           Se l'esito è incerto, verificare lo stato o passare a una persona, senza tentativi ciechi.
[Passaggio] Registrare fatti irrisolti e coda o destinatario noti.
           Non affermare che una persona abbia già risposto.
La parte agentica consiste nello scegliere dal contesto il prossimo passo consentito. Il servizio richiede comunque strumenti definiti, regole, controlli d’identità e gestione degli errori. Un flusso fisso potrebbe eseguire le stesse operazioni; l’architettura cambia l’orchestrazione, non l’autorità del cliente.
Uso degli strumenti e function calling
L’uso di strumenti, o chiamata di funzioni, collega il modello al recupero di informazioni o a operazioni esterne. Il LLM riceve schemi con nomi, tipi e descrizioni dei parametri. Può proporre una chiamata tra quelle disponibili; l’applicazione decide se è consentita e come esporne il risultato.
Le categorie comuni per gli agenti rivolti ai clienti includono:
| Categoria | Esempi |
|---|---|
| Recupero di conoscenza | Cercare nella base di conoscenza, consultare FAQ e documentazione |
| Consultazione di dati | Verificare ordini, recuperare dati dell’account o interrogare il magazzino |
| Operazioni di scrittura | Creare una richiesta di reso o un ticket, aggiornare un campo cliente consentito; ciascuna richiede la propria autorizzazione |
| Comunicazione | Inviare email, attivare SMS o pubblicare su Slack |
| Escalation | Richiedere revisione umana con contesto pertinente e coda o destinatario noti |
Uno schema descrive la forma della chiamata; non autentica un cliente e non applica la politica aziendale. Valida parametri e accesso a destinazione, limita i campi esposti e distingui letture da cambiamenti di stato. Le sole istruzioni del prompt non sono un confine di sicurezza.
Il tutorial per costruire un agente IA che esegue azioni reali spiega una richiesta HTTP descritta e chiamata durante la conversazione. La guida successiva su ordinare le Actions con condizioni e risultati salvati mostra Run only when e Save to memory. Questi controlli non stabiliscono l’identità del cliente né rendono idempotente una scrittura: restano necessari metadati affidabili e autorizzazione a destinazione. I link mantengono il contesto delle rispettive demo; il reso ipotetico di questo articolo non è stato testato.
Memoria e gestione del contesto
Un chatbot programmato può conservare campi come order_id=12345 e intent=order_status, insieme alla cronologia o ad altri stati. Gli agenti spesso combinano diversi tipi di contesto per richieste aperte. Nessuna architettura offre automaticamente memoria sicura tra sessioni.
Tra i livelli di contesto utili ci sono:
- Cronologia della conversazione: La sequenza originale dei messaggi della sessione corrente.
- Memoria di lavoro: Risultati intermedi di strumenti e ragionamento che orientano le decisioni successive.
- Contesto recuperato: Articoli, documentazione o record cliente recuperati tramite generazione aumentata dal recupero (RAG) per la richiesta corrente.
- Memoria a lungo termine (opzionale): Informazioni persistenti su utente o account tra sessioni, come lingua preferita, problemi precedenti o livello di abbonamento.
La finestra di contesto del LLM è un vincolo tecnico. Sintesi, finestre scorrevoli e recupero selettivo possono ridurne la dimensione, ma omettere dettagli importanti. Conserva identità, permessi e stato transazionale autorevole in sistemi affidabili anziché affidarti a una sintesi del modello.
La via intermedia: chatbot LLM e copilot
Un chatbot LLM limitato alle risposte può recuperare conoscenza, passarla al modello con il messaggio e restituire la risposta. Questo schema semplice non contiene un ciclo di azioni guidato dal modello. È un modello implementativo, non la definizione di tutti i chatbot o copiloti.
Per domande sulle politiche, un sistema di recupero e risposta può bastare. Può gestire formulazioni diverse senza creare un intento per ognuna. Vanno comunque valutate qualità del recupero, lingue supportate e fonti.
Nel caso del reso, un sistema limitato alle risposte spiega la politica pubblicata ma non consulta dati privati dell’ordine né crea una richiesta. Aggiungi un flusso autenticato o strumenti adeguatamente limitati se servono queste operazioni. Anche un’integrazione programmata può eseguirle.
Sono possibili anche soluzioni ibride: un LLM classifica la richiesta, un flusso deterministico impone i controlli e un modello redige la risposta. Valuta dove vengono prese le decisioni, quali operazioni sono ammesse e quali prove vengono restituite, senza dedurlo dai nomi «chatbot», «copilota» o «agente».
Confronto affiancato
La colonna centrale descrive l’esempio limitato alle risposte di questo articolo. RAG, stato persistente e accesso API possono essere combinati con altre architetture.
| Dimensione | Chatbot basato su regole | Chatbot LLM limitato alle risposte | Agente IA |
|---|---|---|---|
| Motore centrale | Classificatore di intenti e logica predefinita | LLM con flusso di recupero e risposta | LLM che seleziona passi in un ciclo controllato |
| Generazione delle risposte | Modelli di testo e valori memorizzati | Generata dal contesto fornito | Generata da contesto e risultati disponibili degli strumenti |
| Flusso di conversazione | Transizioni definite con stato su più turni | Rispondere o chiarire nel flusso configurato | Il modello sceglie il prossimo passo consentito |
| Strumenti | Il flusso può includere chiamate API | Nessuno strumento d’azione in questo esempio | Il modello propone chiamate; l’applicazione impone gli accessi |
| Compiti a più passi | Sequenza e rami espliciti | Occorre un flusso aggiuntivo per operazioni esterne | Può scegliere una sequenza entro i limiti |
| Richieste nuove | Dipende dalla copertura di classificatore e ripiego | Risponde solo se il contesto lo supporta | Può scegliere un percorso utile o decidere male |
| Accesso alla conoscenza | Ricerca configurata, API o risposte memorizzate | Spesso RAG; dipende dall’implementazione | Spesso RAG e strumenti; dipende dall’implementazione |
| Manutenzione | Flussi, modelli di testo, integrazioni e test | Fonti, recupero e valutazione | Fonti, strumenti, politiche e valutazione |
| Struttura dei costi | Hosting, integrazioni, licenze e lavoro umano | Utilizzo di piattaforma o modello e lavoro umano | Utilizzo di piattaforma o modello, strumenti e lavoro umano |
| Errori | Instradamento errato, stato sbagliato o errore API | Risposta non supportata o recupero fallito | Risposta non supportata, strumento errato o scrittura incerta |
| Latenza | Dipende da flusso e servizi a valle | Dipende da recupero, modello e consegna | Dipende da passi scelti, servizi e consegna |
I chatbot basati su regole hanno ancora senso?
Sì. Scegli l’architettura più semplice che soddisfa qualità, controllo e tempi di risposta richiesti. Un flusso programmato può bastare per un modulo stabile, poche risposte approvate o una consultazione autorizzata a passi fissi. Aggiungere un modello non elimina la manutenzione di integrazioni e politiche.
Diverse condizioni possono favorire flussi predefiniti:
Risposte con formulazione approvata. I modelli di testo possono conservare una versione revisionata. È un controllo, non una prova di conformità normativa; idoneità, informazioni obbligatorie, accesso e obblighi di revisione dipendono comunque dal contesto.
Operazioni semplici e ripetibili. Una sequenza nota può evitare chiamate inutili al modello a qualsiasi volume di traffico. Confronta costi reali di hosting, licenze, API e manutenzione senza assumere una soglia universale.
Integrazioni esistenti che funzionano. Mantieni i flussi affidabili e aggiungi comprensione linguistica o strumenti specifici dove la valutazione dimostra un miglioramento utile. Non occorre sostituire tutti gli intenti e i flussi per usare un LLM.
Un design agentico merita valutazione se i passi richiesti variano e la selezione del modello aggiunge valore. Verificalo con compiti rappresentativi e casi di errore; il nome dell’architettura non fornisce un tasso di successo predefinito.
Dove gli AI agent sono più forti
L’orchestrazione guidata dal modello merita una valutazione quando le richieste variano abbastanza da rendere utile scegliere il prossimo passo durante l’esecuzione. Questi sono possibili usi, non affermazioni di superiorità misurata:
Assistenza tra più sistemi. Il caso del reso combina recupero della politica, lettura autorizzata dell’ordine e richiesta autorizzata separatamente. Il modello può aiutare a scegliere il passo pertinente; un flusso fisso rimane un’alternativa valida.
Domande aperte sui prodotti. Una domanda su dimensione del team, accesso ai canali e limiti del piano può richiedere più fatti documentati. Il recupero aiuta sia chatbot limitati alle risposte sia agenti. Nessuno deve dedurre conformità legale o diritti non documentati da una descrizione commerciale.
Conversazioni di vendita. Un modello può raccogliere requisiti dichiarati e recuperare contesto CRM consentito. Confronta accuratezza delle raccomandazioni, consenso e risultati utili con il flusso esistente prima di sostenere una maggiore efficacia.
Assistenza multilingue. I modelli possono ridurre la necessità di scrivere risposte separate, ma lingue supportate e qualità variano. Valuta terminologia, tono, rispetto delle politiche ed escalation in ogni lingua. Un ciclo agentico non è necessario per risposte multilingue e non elimina la localizzazione.
Decisioni di escalation. Regole configurate e giudizi del modello possono aiutare a individuare informazioni mancanti o richieste di contatto umano. La sicurezza espressa dal modello o il sentiment non provano che la decisione sia giusta. Verifica richiesta di passaggio e organizzazione del personale separatamente dalla risposta IA.
Per i componenti delle piattaforme, vedi la Guida alle piattaforme di IA conversazionale.
Come funzionano gli AI agent in produzione
I sistemi in produzione combinano comportamento del modello e controlli applicativi. Controlli simili possono supportare anche flussi programmati; non sono esclusivi degli agenti.
Limiti e regole comportamentali. Le istruzioni definiscono ambito, tono ed escalation. I controlli applicativi limitano operazioni e condizioni di arresto. Prova rifiuti ed errori oltre alle richieste attese; un prompt non garantisce che ogni risposta segua la politica.
Ancoraggio alla conoscenza (RAG). Il recupero fornisce fonti prima della generazione e può ridurre risposte non supportate. Non garantisce correttezza fattuale. Esamina fonte recuperata e affermazione risultante usando la tracciabilità effettivamente esposta. Per approfondire, vedi Che cosa sono le allucinazioni IA?.
Accesso agli strumenti e permessi d’azione. API o server MCP possono esporre letture e scritture. Limita credenziali e operazioni consentite, imponi accesso del cliente a destinazione e tratta il testo restituito come dati. Uno strumento configurato o parametri proposti non concedono accesso agli ordini altrui o a un rimborso non approvato.
Quickchat AI Agents supporta risposte dalla Knowledge Base e API e MCP Actions configurate. Le API Actions possono usare condizioni Run only when controllate fuori dal modello; usa metadati affidabili e mantieni l’autorizzazione dell’API di destinazione. Human Handoff sospende le risposte IA e colloca la conversazione in Inbox, assegnata se l’instradamento sceglie un collega o altrimenti non assegnata. L’assegnazione non garantisce una risposta umana immediata. Il reso descritto richiede servizi esterni e configurazione adeguati; non promette gestione nativa di resi o rimborsi.
Compromessi tra costi e performance
La scelta tra chatbot e agente IA è in parte architetturale e in parte economica.
Economia dei chatbot
Un flusso programmato può evitare l’inferenza LLM, ma il costo marginale non è necessariamente nullo. Includi hosting, licenze, API a valle, monitoraggio e interventi umani. Una consultazione semplice può costare poco con entrambe le architetture; misura il sistema effettivo.
La manutenzione comprende flussi, modelli, integrazioni e copertura dei test. I sistemi agentici aggiungono lavoro su prompt, recupero, strumenti e valutazione. Stima entrambi sullo stesso ambito e periodo, senza presumere minori esigenze per uno dei due.
Economia degli AI agent
Inferenza ed esecuzione di strumenti consumano risorse, ma una piattaforma può fatturare crediti, conversazioni, risoluzioni, postazioni o abbonamenti. Il costo interno per token non coincide necessariamente con l’unità fatturata al cliente.
Confronta direttamente le condizioni attuali: i prezzi di Quickchat AI, Intercom e Salesforce Agentforce usano unità e condizioni specifiche. Controlla canone base, impegno minimo, uso incluso, eccedenze e definizione dell’esito fatturabile. Una conversazione e una risoluzione verificata non sono intercambiabili. La guida ai modelli di prezzo degli agenti IA spiega come confrontare gli ambiti senza equiparare le tariffe pubblicizzate.
Usa una tua coorte di richieste idonee per stimare il costo per risultato verificato. Includi tentativi falliti, contatti ripetuti, rielaborazioni umane, spese ricorrenti e configurazione iniziale. Anche il costo dell’assistenza umana dipende dal canale e dal perimetro di costo; un dato generale di settore non è un confronto equivalente. Il tempo liberato è capacità, non risparmio monetario, salvo una riduzione reale dei costi o una spesa prevista evitata.
Per un calcolo sullo stesso periodo, vedi Come calcolare il ROI di un chatbot. Qui non si presume alcun vantaggio di risoluzione o percentuale di risparmio. Misura il tempo fino alla prima risposta utile e fino al completamento verificato, includendo servizi a valle e passaggio a una persona; nessuna architettura ha un intervallo universale di latenza.
Misurare il successo in modo diverso
Confronta le architetture con criteri di risultato comuni, aggiungendo poi diagnosi per i diversi errori.
Le diagnosi del flusso includono intenti riconosciuti, motivi di ripiego, transizioni di stato, errori API e completamento dei passi obbligatori. Un flusso concluso non equivale necessariamente a un problema cliente risolto.
Le misure di risultato includono risoluzione verificata tra richieste idonee, contatti ripetuti, rielaborazioni umane, soddisfazione del cliente accompagnata dal numero di risposte al sondaggio e costo per esito verificato. Per gli agenti esamina anche affermazioni non supportate, scelta degli strumenti, accessi negati e scritture incerte. Non contare risposta generata, richiesta di reso accettata e rimborso completato come lo stesso risultato.
La guida all’analisi dei chatbot distingue osservazioni native del prodotto da misure che richiedono prove esterne e include un foglio sintetico. Definisci denominatore e finestra di osservazione prima del confronto; il foglio non è un benchmark.
Conserva prove sufficienti per verificare separatamente risposta sulla politica, consultazione autorizzata, modifica esterna e passaggio a una persona. Fonti recuperate, risposte degli strumenti e stato autorevole del sistema hanno scopi diversi. Usa dati sintetici o adeguatamente protetti per la valutazione e non esporre dati privati dei clienti negli esempi condivisi.
FAQ
Posso convertire il mio chatbot esistente in un AI agent?
Spesso puoi aggiungere gradualmente comprensione linguistica o strumenti selezionati mantenendo flussi, conoscenza e integrazioni utili. La scelta degli strumenti da parte del modello è un cambiamento architetturale da valutare. Mantieni autorizzazione, approvazioni richieste e passi deterministici affidabili anziché eliminarli solo per adottare l’etichetta di agente.
Gli AI agent sono più costosi dei chatbot?
Non esiste una risposta universale. Confronta abbonamenti, unità fatturate, utilizzo, configurazione, manutenzione e rielaborazioni umane per le stesse attività idonee e lo stesso periodo. Le chiamate al modello consumano risorse, ma la fatturazione al cliente varia. Migliori tassi di risoluzione e risparmi monetari vanno misurati; il tempo liberato non è automaticamente denaro risparmiato.
Gli AI agent hanno allucinazioni?
Sì. Il recupero può fornire fonti pertinenti senza garantire una risposta corretta. Verifica che le affermazioni derivino dalle fonti e che un risultato di strumento confermi davvero l’esito dichiarato. Applica lo stesso controllo ai chatbot LLM limitati alle risposte e passa a una persona quando le prove non bastano.
Un AI agent può gestire task che un chatbot non può gestire?
Un agente può scegliere passi utili per richieste varie non coperte da un flusso esistente. Anche i chatbot programmati possono chiamare API, conservare stato e completare più passi. La capacità reale dipende da integrazioni, permessi, politiche e prove, non dal nome dell’interfaccia. Una richiesta di reso richiede comunque un’autorizzazione di scrittura separata.
E la latenza?
Misura il tempo alla prima risposta utile e al completamento verificato su attività rappresentative, includendo chiamate a valle lente o fallite. Confronta distribuzioni come mediana e 95° percentile con i tuoi requisiti. Più passi di modello o strumenti possono aggiungere ritardo, ma nessuna etichetta stabilisce un tempo universale o rende accettabile quel ritardo.
”AI agent” è solo un rebrand marketing di “chatbot”?
Le etichette si sovrappongono. Chatbot descrive un’interfaccia, mentre orchestrazione agentica indica normalmente un modello che seleziona passi o strumenti durante l’esecuzione. Esamina flusso reale, controlli di autorità, condizioni di arresto e prove degli esiti. Il nome di un prodotto non dimostra più autonomia, accuratezza o valore aziendale.