

Jeśli porównujesz konwersacyjną AI do obsługi klienta, sprzedaży lub narzędzi wewnętrznych, zapewne widzisz, że dostawcy różnie rozumieją słowa „chatbot” i „agent AI”. Niektóre produkty nazwane agentami są jedynie interfejsem modelu językowego bez narzędzi. Niektóre chatboty samodzielnie dobierają więcej kroków niż produkty sprzedawane jako agenci.
Chatbot to interfejs konwersacyjny; agent AI to jeden ze sposobów sterowania pracą za tym interfejsem. Chatbot oparty na skrypcie może wywoływać API i przechowywać stan. Agent może wybierać następny krok spośród dozwolonych narzędzi, ale sam wybór nie potwierdza tożsamości użytkownika, uprawnień do zapisu ani powodzenia operacji. Porównujemy trzy architektury na hipotetycznym przykładzie zgłoszenia zwrotu.
Uwaga o terminologii
Branża nie przyjęła spójnych definicji. Poniższe trzy kategorie opisują architekturę, zamiast traktować nazwę produktu jak specyfikację:
-
Chatbot regułowy: Klasyfikacja intencji, rozpoznawanie encji i zdefiniowane scenariusze dialogu wyznaczają następny krok. Odpowiedzi pochodzą z szablonów, a nie z LLM. Scenariusz może zachowywać stan, wywoływać API i wymagać zatwierdzeń.
-
Chatbot LLM udzielający tylko odpowiedzi: Model odpowiada na podstawie dostarczonego kontekstu, często pobranego z bazy wiedzy. W naszym przykładzie nie ma narzędzi do wykonywania działań. Inne produkty nazywane chatbotami lub copilotami mogą mieć narzędzia, wiele wywołań modelu i zatwierdzenia przez człowieka.
-
Agent AI: LLM wybiera kroki i narzędzia w skonfigurowanej pętli, korzystając z kolejnych obserwacji. Pamięć, uprawnienia, warunki zakończenia i udział człowieka zależą od implementacji. Autonomię ograniczają dostępne narzędzia i rzeczywiste uprawnienia systemu.
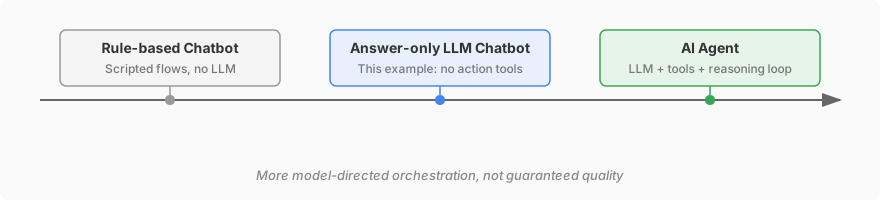 To schematyczne przykłady. Większy udział modelu w sterowaniu nie gwarantuje większej poprawności, niższych kosztów ani osiągnięcia wyniku biznesowego.
Przydatne rozróżnienie dotyczy tego, kto wybiera następny krok: wcześniej zdefiniowana logika aplikacji czy model. Przewodnik Anthropic po scenariuszach i agentach opisuje tę różnicę i zaleca rozpoczęcie od najprostszego rozwiązania spełniającego wymagania. System hybrydowy może łączyć oba podejścia.
Załóżmy, że klient pisze: „Otrzymałem niewłaściwy produkt. Jakie są zasady zwrotu i czy możecie rozpocząć zwrot?”. Poniżej przedstawiamy hipotetyczny projekt, a nie zapis działania Quickchat AI ani wbudowany proces zwrotu pieniędzy.
| Etap | Dozwolona praca | Dowód potrzebny przed potwierdzeniem powodzenia |
|---|---|---|
| Odpowiedź o zasadach | Pobranie opublikowanych zasad bez ujawniania prywatnych danych zamówienia | Właściwe źródło zasad; odpowiedź nie potwierdza, że konkretne zamówienie kwalifikuje się do zwrotu |
| Odczyt zamówienia | Uwierzytelniony kontekst klienta i API sprawdzające dostęp do właściwego zamówienia | Autoryzowana odpowiedź z potrzebnymi polami; e-mail lub numer zamówienia wpisany w czacie nie jest uwierzytelnieniem |
| Zgłoszenie zwrotu | Osobne sprawdzenie uprawnienia do zapisu, warunków zasad i wymaganej zgody klienta | Potwierdzony wynik z systemu zwrotów, np. identyfikator przyjętego zgłoszenia; nie oznacza wypłaconego zwrotu pieniędzy ani zakończonego zwrotu towaru |
| Przekazanie wyjątku | Zatrzymanie przy braku uprawnień, nieobsługiwanym wyjątku lub niepewnym wyniku zapisu | Zarejestrowane przekazanie i znany odbiorca lub kolejka; bez obietnicy, że człowiek już odpowiedział |
Deterministyczny scenariusz może realizować wszystkie cztery etapy. System udzielający tylko odpowiedzi może wyjaśnić zasady i skierować klienta do uwierzytelnionej usługi. Agent może wybierać skonfigurowane kroki, lecz podlega tym samym wymaganiom dotyczącym dostępu i dowodów.
Czym jest chatbot regułowy?
Chatbot regułowy prowadzi rozmowę tekstową lub głosową według wcześniej zdefiniowanej logiki. Łączy klasyfikację intencji, rozpoznawanie encji i ustalone scenariusze dialogu.
Jak działają chatboty regułowe
Typowa architektura składa się z trzech części:
-
Rozumienie języka naturalnego (NLU): Analizuje wiadomość, rozpoznaje zamiar użytkownika i wyodrębnia dane, np. daty, nazwy produktów lub numery zamówień. Systemy NLU zwykle łączą wyrażenia regularne, dopasowanie słów kluczowych i wytrenowane klasyfikatory.
-
Menedżer dialogu: Maszyna stanów wybiera kolejny krok na podstawie bieżącego stanu rozmowy i rozpoznanej intencji. Każdy stan ma określone przejścia, którymi podąża scenariusz.
-
Generator odpowiedzi: Pobiera szablon związany z bieżącym stanem. W prostym systemie jest to tabela odpowiedzi; w bardziej rozbudowanym szablon zawiera pola uzupełniane rozpoznanymi danymi.
Uproszczony hipotetyczny przebieg, po uwierzytelnieniu klienta i sprawdzeniu dostępu do zamówienia, wygląda tak:
Użytkownik: „Jaki jest status zamówienia #12345?”
  → NLU: intent=order_status, entity={order_id: 12345}
  → Menedżer dialogu: state=check_order → autoryzowane order_status_api(12345)
  → Odpowiedź: „Zamówienie #12345 wysłano 7 kwietnia; przewidywana dostawa to 11 kwietnia.”
Schemat architektury:

Sprawdza się to przy zamkniętym zakresie zadań, gdy zbiór intencji jest niewielki i dobrze opisany. W ten sposób można zbudować FAQ, rezerwację terminu lub sprawdzanie statusu zamówienia.
Ograniczenia architektury regułowej
Maszyna stanów wymaga jawnej obsługi wspieranych ścieżek. Jej ograniczenia zależą od klasyfikatora, projektu scenariusza i dostępnych integracji:
-
Pokrycie intencji: Żądanie musi zostać przypisane do obsługiwanej intencji albo fallbacku. Nietypowe sformułowanie może zostać błędnie sklasyfikowane, choć wytrenowany klasyfikator potrafi uogólniać poza dokładne frazy. Nakładające się intencje wymagają oceny i utrzymania.
-
Zdefiniowane rozgałęzienia: Menedżer dialogu może łączyć informacje z kilku tur i wybierać na ich podstawie gałęzie. Nowy rodzaj decyzji wymaga jednak reguł lub innego komponentu decyzyjnego; graf nie wymyśla nowego procesu w trakcie działania.
-
Podatna na błędy ekstrakcja encji: Wypełnianie pól działa dla uporządkowanych danych, takich jak daty, liczby i SKU, ale ma trudności ze swobodnymi opisami, niejednoznacznymi odwołaniami i wieloczęściowymi prośbami.
-
Utrzymanie scenariusza: Nowe zadania mogą wymagać intencji, gałęzi, szablonów lub integracji. Komponenty wielokrotnego użytku pomagają, ale nakład pracy należy mierzyć, zamiast zakładać jego stałe tempo wzrostu.
Ewolucję tych architektur opisuje przejście od chatbotów NLP do generatywnej AI.
Czym jest agent AI?
W tym artykule agent AI to system, w którym LLM wybiera następny krok lub narzędzie na podstawie zadania i obserwacji. Może działać wewnątrz szerszego, zdefiniowanego scenariusza. Trwała pamięć i prawo do zmieniania zewnętrznych systemów są opcjonalnymi możliwościami, a nie konsekwencją nazwy.
Termin „agent” ma też szersze znaczenie w badaniach AI: system obserwuje środowisko i działa w kierunku celu. Tutaj skupiamy się na sterowaniu przez LLM, w którym obserwacja, planowanie, wykonanie narzędzia i ocena mogą się powtarzać do osiągnięcia warunku zakończenia.
Jak działają agenci AI
Podstawą opisywanej architektury jest pętla rozumowania, czasem nazywana pętlą ReAct od pracy ReAct, która sformalizowała ten wzorzec. Ma cztery fazy:
-
Obserwacja: Agent otrzymuje wiadomość, historię rozmowy, instrukcje systemowe i pobrany kontekst, np. odpowiednie artykuły bazy wiedzy.
-
Rozumowanie: LLM wybiera odpowiedź, prośbę o wyjaśnienie lub wywołanie narzędzia na podstawie kontekstu. W odróżnieniu od stałego przejścia w grafie wybór powstaje w czasie działania. Może być błędny i wymaga oceny.
-
Działanie: Model proponuje wywołanie strukturalne, np.
search_knowledge_base(query="return policy")albocreate_return_request(order_id=12345). Kontrole aplikacji i docelowe API muszą przed wykonaniem sprawdzić dozwoloną operację i zakres. Propozycja wywołania nie jest autoryzacją. -
Ocena: System analizuje wynik i wybiera kontynuację, odpowiedź lub zatrzymanie do weryfikacji przez człowieka. Uznanie przez model, że skończył, nie jest niezależnym dowodem wykonania operacji biznesowej. Ogranicz pętlę i w razie potrzeby sprawdź stan zewnętrzny.

Ten sam zwrot można opisać jako proponowany przepływ sterowania. Poniższych wywołań ani wyników nie wykonano i nie zaobserwowano. Nazwy operacji są ilustracyjne; nie stanowią konfiguracji Quickchat AI do wklejenia na konto.
Klient: „Otrzymałem niewłaściwy produkt. Czy możecie rozpocząć zwrot?”

[Zasady] Pobierz właściwe zasady zwrotu i wskaż ich warunki.
[Odczyt] Wymagaj uwierzytelnionego klienta i dostępu do zamówienia.
         Odczytaj właściwe zamówienie przez autoryzowaną usługę.
         „Niewłaściwy produkt” traktuj jako zgłoszenie klienta, dopóki go nie zweryfikowano.
[Brama]  Sprawdź zasady, uprawnienie do zapisu i wymagane potwierdzenie.
         Przy brakującym warunku poproś o wyjaśnienie lub przekaż rozmowę.
[Zapis]  Wyślij zgłoszenie zwrotu dopiero po osobnym sprawdzeniu zapisu.
[Kontrola] Potwierdź przyjęcie tylko wtedy, gdy potwierdza je wynik zewnętrzny.
           Przyjęte zgłoszenie nie oznacza wypłaty pieniędzy.
           Przy niepewnym wyniku sprawdź stan lub przekaż sprawę; nie ponawiaj w ciemno.
[Przekazanie] Zapisz nierozstrzygnięte fakty oraz znaną kolejkę lub odbiorcę.
              Nie twierdź, że człowiek już odpowiedział.
Część agentowa polega na wyborze następnego dozwolonego kroku z kontekstu. Usługa nadal potrzebuje zdefiniowanych narzędzi, zasad, kontroli tożsamości i obsługi błędów. Stały scenariusz mógłby wykonywać te same operacje; architektura zmienia sposób sterowania, a nie uprawnienia klienta.
Użycie narzędzi i function calling
Użycie narzędzi, czyli function calling, łączy model z wyszukiwaniem lub operacjami zewnętrznymi. LLM otrzymuje schematy nazw, typów i opisów parametrów. Może zaproponować wywołanie z dostępnego zestawu; aplikacja decyduje, czy jest ono dozwolone i jak udostępnić wynik.
Typowe kategorie narzędzi dla agentów obsługujących klientów:
| Kategoria | Przykłady |
|---|---|
| Wyszukiwanie wiedzy | Przeszukanie bazy wiedzy, FAQ i dokumentacji produktu |
| Odczyt danych | Status zamówienia, dane konta, stan magazynowy |
| Operacje zapisu | Utworzenie zgłoszenia zwrotu lub sprawy, zmiana dozwolonego pola klienta; każda wymaga własnego uprawnienia |
| Komunikacja | Wysłanie e-maila, SMS-a lub wiadomości na Slacku |
| Eskalacja | Prośba o weryfikację przez człowieka z odpowiednim kontekstem i znanym odbiorcą lub kolejką |
Schemat opisuje kształt wywołania; nie uwierzytelnia klienta ani nie egzekwuje zasad biznesowych. Waliduj parametry i dostęp w systemie docelowym, ogranicz zwracane pola i oddziel odczyt od zmiany stanu. Same instrukcje promptu nie tworzą granicy bezpieczeństwa.
Poradnik budowania agenta wykonującego rzeczywiste działania opisuje żądanie HTTP wywoływane podczas rozmowy. Tekst o kolejności Actions, warunkach i zapisanych wynikach pokazuje Run only when i Save to memory. Te ustawienia nie potwierdzają tożsamości klienta ani nie czynią zapisu idempotentnym; nadal potrzebne są zaufane metadane i autoryzacja po stronie docelowej. Demonstracje w tych poradnikach mają własny kontekst; przedstawionego tu zwrotu nie testowano.
Pamięć i zarządzanie kontekstem
Skryptowy chatbot może przechowywać pola takie jak order_id=12345 i intent=order_status, historię rozmowy i inny stan. Agenci często łączą kilka rodzajów kontekstu dla otwartych pytań. Żadna architektura nie zapewnia automatycznie bezpiecznej pamięci między sesjami.
Przydatne warstwy kontekstu:
- Historia rozmowy: Pełna sekwencja wiadomości bieżącej sesji.
- Pamięć robocza: Pośrednie wyniki narzędzi i kroków rozumowania wpływające na dalsze decyzje.
- Pobrany kontekst: Artykuły bazy wiedzy, dokumentacja lub rekordy klienta pobierane metodą RAG dla bieżącego pytania.
- Pamięć długotrwała (opcjonalna): Fakty o użytkowniku lub koncie zachowywane między sesjami, np. język, wcześniejsze problemy i plan.
Okno kontekstowe LLM jest ograniczeniem technicznym. Podsumowania, przesuwne okna i selektywne pobieranie zmniejszają rozmiar kontekstu, ale mogą pominąć ważne szczegóły. Tożsamość, uprawnienia i wiążący stan transakcji przechowuj w zaufanych systemach, a nie wyłącznie w podsumowaniu modelu.
Środek: chatboty LLM i copiloci
Chatbot LLM udzielający tylko odpowiedzi może pobrać wiedzę, przekazać ją modelowi z wiadomością użytkownika i zwrócić odpowiedź. Ten prosty projekt nie ma pętli działań sterowanej przez model. Jest wzorcem implementacji, a nie definicją każdego chatbota lub copilota.
Przy pytaniach o zasady wyszukanie i odpowiedź mogą wystarczyć. Model obsługuje różne sformułowania bez oddzielnej intencji dla każdego z nich. Jakość wyszukiwania, źródeł i obsługi języków nadal wymaga oceny.
W przykładzie zwrotu taki system wyjaśnia opublikowane zasady, lecz nie pobiera prywatnego zamówienia ani nie zakłada zgłoszenia. Jeśli są potrzebne te operacje, dodaj uwierzytelniony proces lub odpowiednio ograniczone narzędzia. Może je też wykonać integracja skryptowa.
Możliwe są hybrydy: LLM klasyfikuje prośbę, deterministyczny scenariusz egzekwuje kontrole, a model przygotowuje odpowiedź. Sprawdzaj miejsce podejmowania decyzji, dozwolone operacje i zwracane dowody, zamiast wyprowadzać je z nazw „chatbot”, „copilot” czy „agent”.
Porównanie obok siebie
Środkowa kolumna opisuje używany tutaj przykład systemu tylko do odpowiedzi. RAG, trwały stan i dostęp do API można łączyć z różnymi architekturami.
| Wymiar | Chatbot regułowy | Chatbot LLM tylko do odpowiedzi | Agent AI |
|---|---|---|---|
| Silnik | Klasyfikator intencji i ustalona logika | LLM ze scenariuszem wyszukania i odpowiedzi | LLM wybiera kroki w kontrolowanej pętli |
| Generowanie odpowiedzi | Szablony i zapisane wartości | Generowanie z dostarczonego kontekstu | Generowanie z kontekstu i dostępnych wyników narzędzi |
| Przebieg rozmowy | Ustalone przejścia, także stan wieloturowy | Odpowiedź lub doprecyzowanie według konfiguracji | Model wybiera kolejny dozwolony krok |
| Narzędzia | Wywołania API mogą należeć do scenariusza | W tym przykładzie brak narzędzi działań | Model proponuje wywołanie; aplikacja egzekwuje dostęp |
| Zadania wieloetapowe | Jawna sekwencja i rozgałęzienia | Operacje zewnętrzne wymagają dodatkowego procesu | Może dobierać sekwencję w określonych granicach |
| Nowe prośby | Zachowanie zależy od klasyfikatora i fallbacku | Odpowiedź tylko przy oparciu w kontekście | Może wybrać użyteczną ścieżkę lub podjąć błędną decyzję |
| Dostęp do wiedzy | Skonfigurowane wyszukiwanie, API lub zapisane odpowiedzi | Często RAG; zależy od implementacji | Często RAG i narzędzia; zależy od implementacji |
| Utrzymanie | Scenariusze, szablony, integracje i testy | Źródła, wyszukiwanie i ocena | Źródła, narzędzia, zasady i ocena |
| Koszty | Hosting, integracje, licencje i praca ludzi | Platforma lub model oraz praca ludzi | Platforma lub model, narzędzia i praca ludzi |
| Błędy | Złe skierowanie, stan lub błąd API | Nieuzasadniona odpowiedź lub błąd wyszukiwania | Nieuzasadniona odpowiedź, złe narzędzie lub niepewny zapis |
| Opóźnienie | Zależy od procesu i usług docelowych | Zależy od wyszukiwania, modelu i dostarczenia odpowiedzi | Zależy od wybranych kroków, usług i dostarczenia odpowiedzi |
Czy chatboty regułowe wciąż mają sens?
Tak. Wybierz najprostszą architekturę spełniającą wymagania jakości, kontroli i czasu odpowiedzi. Skrypt może wystarczyć dla stabilnego formularza, zestawu zatwierdzonych odpowiedzi lub autoryzowanego odczytu o stałych krokach. Dodanie modelu nie usuwa potrzeby utrzymania integracji i zasad.
Kilka sytuacji przemawia za ustalonym scenariuszem:
Odpowiedzi wymagające zatwierdzonego brzmienia. Szablony zachowują sprawdzony tekst. To jedna kontrola, nie dowód zgodności z przepisami; wymagania dotyczące uprawnień, informacji, dostępu i weryfikacji zależą od wdrożenia.
Proste, powtarzalne operacje. Znana sekwencja może ograniczyć zbędne wywołania modelu przy dowolnej skali ruchu. Porównuj rzeczywiste koszty hostingu, licencji, API i utrzymania, zamiast zakładać uniwersalny próg wolumenu.
Działające integracje. Zachowaj niezawodne procesy, dodając rozumienie języka lub wybrane narzędzia tam, gdzie ocena wykaże korzyść. Użycie LLM nie wymaga zastąpienia wszystkich intencji i scenariuszy.
Projekt agentowy warto ocenić, gdy wymagane kroki są zmienne, a ich wybór przez model może pomagać. Sprawdź to na reprezentatywnych zadaniach i błędach; nazwa architektury nie określa domyślnej skuteczności.
Gdzie agenci AI są najsilniejsi
Sterowanie przez model warto rozważyć przy zróżnicowanych prośbach, dla których dobieranie następnego kroku w czasie działania może pomóc. To możliwe zastosowania, a nie zmierzona przewaga:
Obsługa obejmująca kilka systemów. Przykład zwrotu łączy zasady, autoryzowany odczyt zamówienia i osobno autoryzowane zgłoszenie. Model może pomagać w wyborze kroku, choć stały proces pozostaje prawidłową alternatywą.
Otwarte pytania o produkt. Pytanie o wielkość zespołu, kanały i limity planu może wymagać połączenia kilku udokumentowanych faktów. Wyszukiwanie pomaga zarówno chatbotowi tylko do odpowiedzi, jak i agentowi. Żaden nie powinien dopowiadać zgodności prawnej ani nieudokumentowanych uprawnień.
Rozmowy sprzedażowe. Model może zebrać wymagania i pobrać dozwolony kontekst CRM. Zanim przypiszesz mu większą skuteczność, porównaj trafność rekomendacji, zgody i użyteczne wyniki z dotychczasowym procesem.
Obsługa wielu języków. Modele mogą ograniczać potrzebę osobnego pisania odpowiedzi, ale dostępność i jakość języków się różnią. Sprawdź terminologię, ton, wierność zasadom i eskalację w każdym języku. Odpowiedzi wielojęzyczne nie wymagają pętli agentowej i nie eliminują lokalizacji.
Decyzje o eskalacji. Reguły i oceny modelu mogą rozpoznawać braki wiedzy lub prośby o człowieka. Pewność modelu i sentyment nie dowodzą poprawności decyzji. Weryfikuj zgłoszenie przekazania i organizację obsługi oddzielnie od odpowiedzi AI.
Składniki takich platform opisuje przewodnik po platformach konwersacyjnej AI.
Jak agenci AI działają w produkcji
Systemy produkcyjne łączą zachowanie modelu z kontrolami aplikacji. Podobne kontrole mogą wspierać scenariusze skryptowe; nie są wyłączne dla agentów.
Ograniczenia i reguły zachowania. Instrukcje określają zakres, ton i eskalację. Kontrole aplikacji ograniczają dozwolone operacje i warunki zakończenia. Testuj odmowy i błędy obok zwykłych próśb; prompt nie gwarantuje przestrzegania zasad przez każdą odpowiedź.
Oparcie w wiedzy (RAG). Wyszukiwanie dostarcza źródła przed generowaniem i może ograniczać nieuzasadnione odpowiedzi. Nie gwarantuje ich poprawności. Sprawdzaj pobrane źródło i wynikające z niego twierdzenie, korzystając z faktycznie dostępnych funkcji śledzenia. Więcej w tekście o halucynacjach AI.
Dostęp do narzędzi i uprawnienia. API lub serwery MCP mogą udostępniać odczyt i zapis. Ogranicz poświadczenia i operacje, egzekwuj dostęp klienta po stronie docelowej i traktuj zwracany tekst jak dane. Samo narzędzie ani parametry zaproponowane przez model nie przyznają dostępu do cudzego zamówienia lub niezatwierdzonego zwrotu pieniędzy.
Quickchat AI Agents obsługuje odpowiedzi z Knowledge Base i skonfigurowane API oraz MCP Actions. API Actions mogą korzystać z warunków Run only when sprawdzanych poza modelem; opieraj je na zaufanych metadanych i zachowaj autoryzację docelowego API. Human Handoff wstrzymuje odpowiedzi AI i umieszcza rozmowę w Inbox: przypisaną, jeśli routing wybierze członka zespołu, albo nieprzypisaną. Przypisanie nie gwarantuje natychmiastowej odpowiedzi człowieka. Opisany zwrot wymagałby odpowiednich usług zewnętrznych i konfiguracji; nie obiecuje natywnej realizacji zwrotów.
Kompromisy kosztu i wydajności
Wybór chatbota lub agenta AI jest zarówno decyzją o architekturze, jak i o ekonomice.
Ekonomia chatbota
Skrypt może uniknąć inferencji LLM, lecz jego koszt krańcowy nie musi być zerowy. Uwzględnij hosting, licencje, API zewnętrzne, monitoring i pracę człowieka. Prosty odczyt może być tani w obu architekturach; zmierz rzeczywiste wdrożenie.
Utrzymanie obejmuje scenariusze, szablony, integracje i testy. System agentowy dodaje pracę nad promptami, wyszukiwaniem, narzędziami i oceną. Szacuj oba rozwiązania dla tego samego zakresu i okresu, zamiast zakładać mniejszy nakład dla jednego.
Ekonomia agenta AI
Inferencja i narzędzia zużywają zasoby, ale rachunek platformy może zależeć od kredytów, rozmów, rozwiązanych spraw, stanowisk lub abonamentu. Wewnętrzny koszt tokenów nie musi być jednostką rozliczeniową klienta.
Porównuj aktualne warunki bezpośrednio: Quickchat AI, Intercom i Salesforce Agentforce stosują własne jednostki i warunki. Sprawdź opłatę bazową, minimalne zobowiązanie, wliczone użycie, przekroczenia i definicję rozliczanego wyniku. Rozmowa i zweryfikowane rozwiązanie sprawy nie są zamienne. Przewodnik po modelach cenowych agentów AI wyjaśnia te zakresy bez zrównywania reklamowanych stawek.
Koszt zweryfikowanego wyniku szacuj na własnej grupie kwalifikujących się spraw. Uwzględnij nieudane próby, ponowne kontakty, poprawki ludzi, koszty bieżące i wdrożenie. Koszt obsługi ludzkiej również zależy od kanału i przyjętego zakresu; szeroka statystyka branżowa nie jest porównywalnym punktem odniesienia. Uwolniony czas to zdolność operacyjna, a nie oszczędność pieniężna, dopóki koszt faktycznie nie spadnie lub nie uniknie się planowanego wydatku.
Obliczenia dla wspólnego okresu opisuje poradnik obliczania ROI chatbota. Nie zakładamy przewagi w odsetku rozwiązanych spraw ani procentu oszczędności. Mierz czas do pierwszej użytecznej odpowiedzi i do potwierdzonego zakończenia, wraz z usługami zewnętrznymi i przekazaniem; żadna architektura nie ma uniwersalnego zakresu opóźnień.
Inne miary sukcesu
Porównuj architektury przy wspólnych kryteriach wyniku, dodając diagnostykę ich różnych błędów.
Diagnostyka scenariusza obejmuje rozpoznane intencje, przyczyny fallbacku, przejścia stanów, błędy API i wykonanie wymaganych kroków. Zakończony scenariusz nie musi oznaczać rozwiązania problemu klienta.
Miary wyniku obejmują zweryfikowane rozwiązania wśród kwalifikujących się spraw, ponowne kontakty, poprawki ludzi, satysfakcję wraz z liczbą odpowiedzi w ankiecie oraz koszt potwierdzonego wyniku. Dla agenta sprawdzaj też nieuzasadnione twierdzenia, dobór narzędzi, odmowy dostępu i niepewne zapisy. Wygenerowana odpowiedź, przyjęte zgłoszenie zwrotu i wykonany zwrot pieniędzy nie są tym samym wynikiem.
Przewodnik po analityce chatbotów oddziela obserwacje dostępne w produkcie od miar wymagających zewnętrznych dowodów i zawiera syntetyczny arkusz. Przed porównaniem określ mianownik i okno obserwacji; arkusz nie jest benchmarkiem.
Zachowuj dowody pozwalające osobno sprawdzić odpowiedź o zasadach, autoryzowany odczyt, zmianę w zewnętrznym systemie i przekazanie. Źródła, odpowiedzi narzędzi i wiążący stan systemu pełnią różne role. Do oceny używaj danych syntetycznych lub właściwie chronionych; nie ujawniaj danych klientów we wspólnych przykładach.
FAQ
Czy mogę zamienić istniejącego chatbota w agenta AI?
Często można stopniowo dodać rozumienie języka lub wybrane narzędzia, zachowując przydatne scenariusze, wiedzę i integracje. Wybór narzędzi przez model to zmiana architektury wymagająca oceny. Zachowaj autoryzację, wymagane zatwierdzenia i niezawodne kroki deterministyczne, zamiast usuwać je tylko dla etykiety agenta.
Czy agenci AI są droższi od chatbotów?
Nie ma uniwersalnej odpowiedzi. Porównaj abonament, jednostki rozliczeniowe, użycie, wdrożenie, utrzymanie i poprawki ludzi dla tych samych zadań i okresu. Wywołania modelu dodają koszt zasobów, lecz rozliczenie detaliczne jest różne. Wyższy odsetek rozwiązanych spraw i oszczędności trzeba zmierzyć; uwolniony czas nie jest automatycznie zaoszczędzonym pieniądzem.
Czy agenci AI halucynują?
Tak. Wyszukiwanie może dostarczyć odpowiednie źródła, lecz nie gwarantuje poprawnej odpowiedzi. Sprawdź, czy twierdzenia wynikają ze źródeł i czy wynik narzędzia potwierdza deklarowaną operację. Stosuj tę samą kontrolę do chatbotów LLM tylko do odpowiedzi i przekazuj sprawę człowiekowi, gdy dowodów brakuje.
Czy agent AI poradzi sobie z zadaniami, których chatbot nie może?
Agent może dobierać użyteczne kroki dla zmiennych próśb poza zakresem istniejącego procesu. Skryptowe chatboty także mogą wywoływać API, przechowywać stan i wykonywać zadania wieloetapowe. Możliwości zależą od integracji, uprawnień, zasad i dowodów, a nie nazwy interfejsu. Zgłoszenie zwrotu nadal wymaga osobnego prawa do zapisu.
A co z latencją?
Mierz czas do pierwszej użytecznej odpowiedzi i do potwierdzonego zakończenia na reprezentatywnych zadaniach, także przy wolnych lub nieudanych wywołaniach usług. Raportuj rozkłady, np. medianę i 95. percentyl, w odniesieniu do wymagań. Więcej kroków modelu lub narzędzi może dodawać opóźnienie, ale żadna nazwa nie określa uniwersalnego czasu ani jego akceptowalności.
Czy “agent AI” to tylko marketingowy rebrand “chatbota”?
Nazwy się nakładają. Chatbot opisuje interfejs rozmowy, a sterowanie agentowe zwykle oznacza wybieranie kroków lub narzędzi przez model w czasie działania. Sprawdź rzeczywisty scenariusz, kontrole uprawnień, warunki zakończenia i dowody wyników. Nazwa produktu sama nie ustanawia większej autonomii, poprawności ani wartości biznesowej.