

Gdy LLM-y nauczyły się wywoływać funkcje
W erze GPT-3 interakcja z LLM-em oznaczała przekazanie mu promptu i otrzymanie tekstu w odpowiedzi. Wiedza modelu była duża, ale statyczna, zamrożona na tym, co zawierały dane treningowe. Mogłeś poprosić go o wyjaśnienie komputerów kwantowych albo napisanie szkicu e-maila, a on generował wiarygodny tekst. Nie mógł jednak sprawdzić dzisiejszej pogody, odpytać bazy danych ani wykonać żadnej czynności w świecie rzeczywistym.
Funkcja, która to zmieniła, otrzymuje zaskakująco mało uwagi. Dała modelowi wybór między generowaniem tekstu a wywołaniem funkcji. Zamiast zawsze produkować kolejny token, model mógł odtąd zwrócić ustrukturyzowany obiekt JSON określający nazwę funkcji i jej argumenty. Runtime wykonywał tę funkcję, przekazywał wynik z powrotem do modelu, a model kontynuował pracę. Artykuł ReAct (Yao i in., 2022) sformalizował to jako pętlę Thought-Action-Observation. Model rozumuje, co zrobić, wykonuje akcję (wywołuje narzędzie), obserwuje wynik i powtarza proces. Każdy poważny agent AI w 2026 roku działa na jakiejś wersji tego wzorca.
Pętla
Claude Code, OpenClaw, Codex, Devin i dziesiątki innych systemów agentowych działają tak samo. Wywołaj narzędzie, zaobserwuj wynik, zdecyduj, co zrobić dalej, powtórz. Simon Willison ujął to trafnie: „Agent LLM uruchamia narzędzia w pętli, aby osiągnąć cel”.
Claude Code używa na przykład jednowątkowej pętli głównej bez roju wielu agentów ani złożonego grafu orkiestracji: while(tool_call) -> execute -> feed results -> repeat.
Badania Anthropic nad autonomią agentów pokazują, że czas trwania tur w Claude Code niemal się podwoił w ciągu trzech miesięcy, z 25 do ponad 45 minut. Użytkownicy coraz częściej ufają pętli na tyle, by działała samodzielnie. Dane pokazują, że doświadczeni użytkownicy przerywają częściej (przechodząc z zatwierdzania każdej akcji na monitorowanie strategiczne), podczas gdy sam agent prosi o doprecyzowanie ponad dwa razy częściej niż użytkownicy mu przerywają.
Ten wzorzec pętli pojawia się wszędzie, zarówno w agentach programistycznych, botach obsługi klienta, jak i kontrolerach robotów.
Co liczy się jako narzędzie?
LLM-y dają dużą swobodę w określaniu poziomu abstrakcji, na którym powinno działać narzędzie. Na jednym krańcu masz bardzo konkretne endpointy API: „utwórz kontakt w HubSpot z tymi 12 polami”. Na drugim masz narzędzia takie jak „uruchom to polecenie bash” albo „wykonaj ten kod Python”, które zasadniczo oznaczają „zrób, co chcesz”.
Devin działa z trzema narzędziami: shell, edytor kodu, przeglądarka. Głównym narzędziem Claude Code również jest shell. OpenClaw używa dynamicznego systemu pluginów umiejętności. Trend w agentowych narzędziach programistycznych przesuwa się w stronę mniejszej liczby bardziej ogólnych narzędzi, zamiast wielu wyspecjalizowanych.
Simon Willison zauważył, że MCP „początkowo eksplodował popularnością, ale potem wydawał się mniej centralny” dla agentów programistycznych, ponieważ bash jest narzędziem uniwersalnym. Pliki i skrypty są prymitywem o niższym narzucie niż pełne implementacje serwerów MCP. Jeśli agent może pisać i wykonywać kod, może zrobić prawie wszystko bez dedykowanej definicji narzędzia.
Narzędzia ogólnego przeznaczenia działają jednak w przypadku agentów ogólnego przeznaczenia. Dla agentów AI wyspecjalizowanych domenowo (obsługa klienta, sprzedaż, operacje wewnętrzne) potrzebujesz narzędzi specyficznych dla domeny. Twój agent wsparcia nie powinien pisać Pythona, aby sprawdzić status zamówienia. Powinien wywołać dobrze zdefiniowany endpoint API z jasnymi parametrami i przewidywalnymi odpowiedziami. Projekt zestawu narzędzi staje się decyzją produktową.
| Podejście | Przykład | Kontrola | Elastyczność | Przypadek użycia |
|---|---|---|---|---|
| Narzędzie ogólne | Bash, interpreter Python | Minimalna | Maksymalna | Agenci programistyczni, asystenci osobowi |
| Pakiet protokołu (MCP) | Shopify MCP, GitHub MCP | Średnia | Średnia | Szybka integracja, prototypowanie |
| Pojedynczy endpoint API | „Utwórz kontakt HubSpot” | Maksymalna | Minimalna | Produkcyjni agenci dla klientów |
Co obecnie oznacza endpoint API
Dla agentów AI endpoint API działa jako deklaracja możliwości. Opublikowanie go oznacza, że ty (albo twój agent AI) możesz teraz zrobić coś, co wcześniej nie było możliwe.
Działa to w obu kierunkach. Dostawca oprogramowania publikuje API, aby inni mogli integrować się z jego produktem. Ale agent AI może też samodzielnie odkrywać endpointy, przeszukując dokumentację, czytając specyfikacje OpenAPI albo dosłownie googlując, jak wykonać dane zadanie.
Serwer MCP to wyselekcjonowany pakiet endpointów API z założeniem z góry, jak powinny być używane. Twórca MCP już podjął decyzje o tym, które endpointy udostępnić, jak je nazwać, jakie parametry ujawnić i pośrednio jakie przepływy pracy wspierać. Ta selekcja jest jednocześnie zaletą (wygoda, standaryzacja) i wadą (sztywność, narzucony zakres). Serwer Notion jest konkretnym przykładem: publikuje 28 narzędzi, a agent help center potrzebuje czterech z nich, podzielonych na dwa połączenia.
MCP wymieniają kontrolę na łatwość użycia. W 2026 roku AI pisze większość kodu integracyjnego. Jeśli agent może czytać dokumentację API i sam napisać integrację, argument „łatwości użycia” MCP słabnie. Warstwa MCP może mieć największe znaczenie w okresie przejściowym, gdy narzędzia nie nadążyły jeszcze za możliwościami modelu. Przewodnik Anthropic po wzorcach projektowania użycia narzędzi jest praktycznym punktem odniesienia do strukturyzowania schematów narzędzi niezależnie od tego, czy używasz MCP, czy pojedynczych endpointów.
Powiązany rozwój: llms.txt to proponowany standard, w którym strony publikują plik /llms.txt, aby kierować modele AI do zasobów o wysokiej wartości. Anthropic, Cloudflare, Docker i Stripe go przyjęły. MCP standaryzuje wywoływanie narzędzi, llms.txt standaryzuje odkrywanie dokumentacji. Oba próbują uczynić web bardziej czytelnym dla maszyn, z różnych stron.
Czym jest endpoint API w kontekście agentów AI?
Endpoint API to konkretny URL, który przyjmuje ustrukturyzowane dane wejściowe i zwraca ustrukturyzowane dane wyjściowe. Dla agentów AI każdy endpoint reprezentuje odrębną możliwość, coś, co agent może zrobić w świecie rzeczywistym. Opis endpointu, definicje parametrów i odpowiedzi błędów służą jako instrukcja obsługi agenta. Im lepiej udokumentowany endpoint, tym bardziej niezawodnie agent może go użyć.
W przeciwieństwie do ludzkich programistów, którzy mogą czytać tutoriale i iteracyjnie debugować, agent polega na schemacie i opisie endpointu, aby wykonać jedno poprawne wywołanie. Dlatego dokumentacja API zaprojektowana pod użycie przez AI ma większe znaczenie niż kiedykolwiek. Obecnie tylko 24% programistów projektuje API z myślą o agentach AI, mimo że 89% używa AI w swoim przepływie pracy.
Czym jest MCP (Model Context Protocol)?
MCP to otwarty protokół wprowadzony przez Anthropic, który standaryzuje sposób, w jaki agenci AI łączą się z zewnętrznymi narzędziami i źródłami danych. Możesz myśleć o nim jak o USB-C dla AI. Jednym złączu, które każdy dostawca narzędzi może zaimplementować, a każdy agent AI może wykorzystać. Serwer MCP udostępnia zestaw narzędzi (zasadniczo endpointów API) ze standaryzowanymi schematami, a klient MCP (agent) może je odkrywać i wywoływać bez niestandardowego kodu integracyjnego. Głębsze wyjaśnienie techniczne znajdziesz w naszym wpisie MCP Explained. Praktyczny opis MCP w produkcji znajdziesz w naszej analizie rzeczywistych wyzwań podczas budowania na MCP Shopify.
Spektrum kontroli w Quickchat AI
Quickchat AI daje trzy sposoby wyposażenia AI Agent w zewnętrzne narzędzia. Układają się one na spektrum od najbardziej zautomatyzowanego do najbardziej kontrolowanego. Każde podejście oznacza inny kompromis między szybkością konfiguracji a precyzją zachowania.
Remote MCP: podłącz i używaj
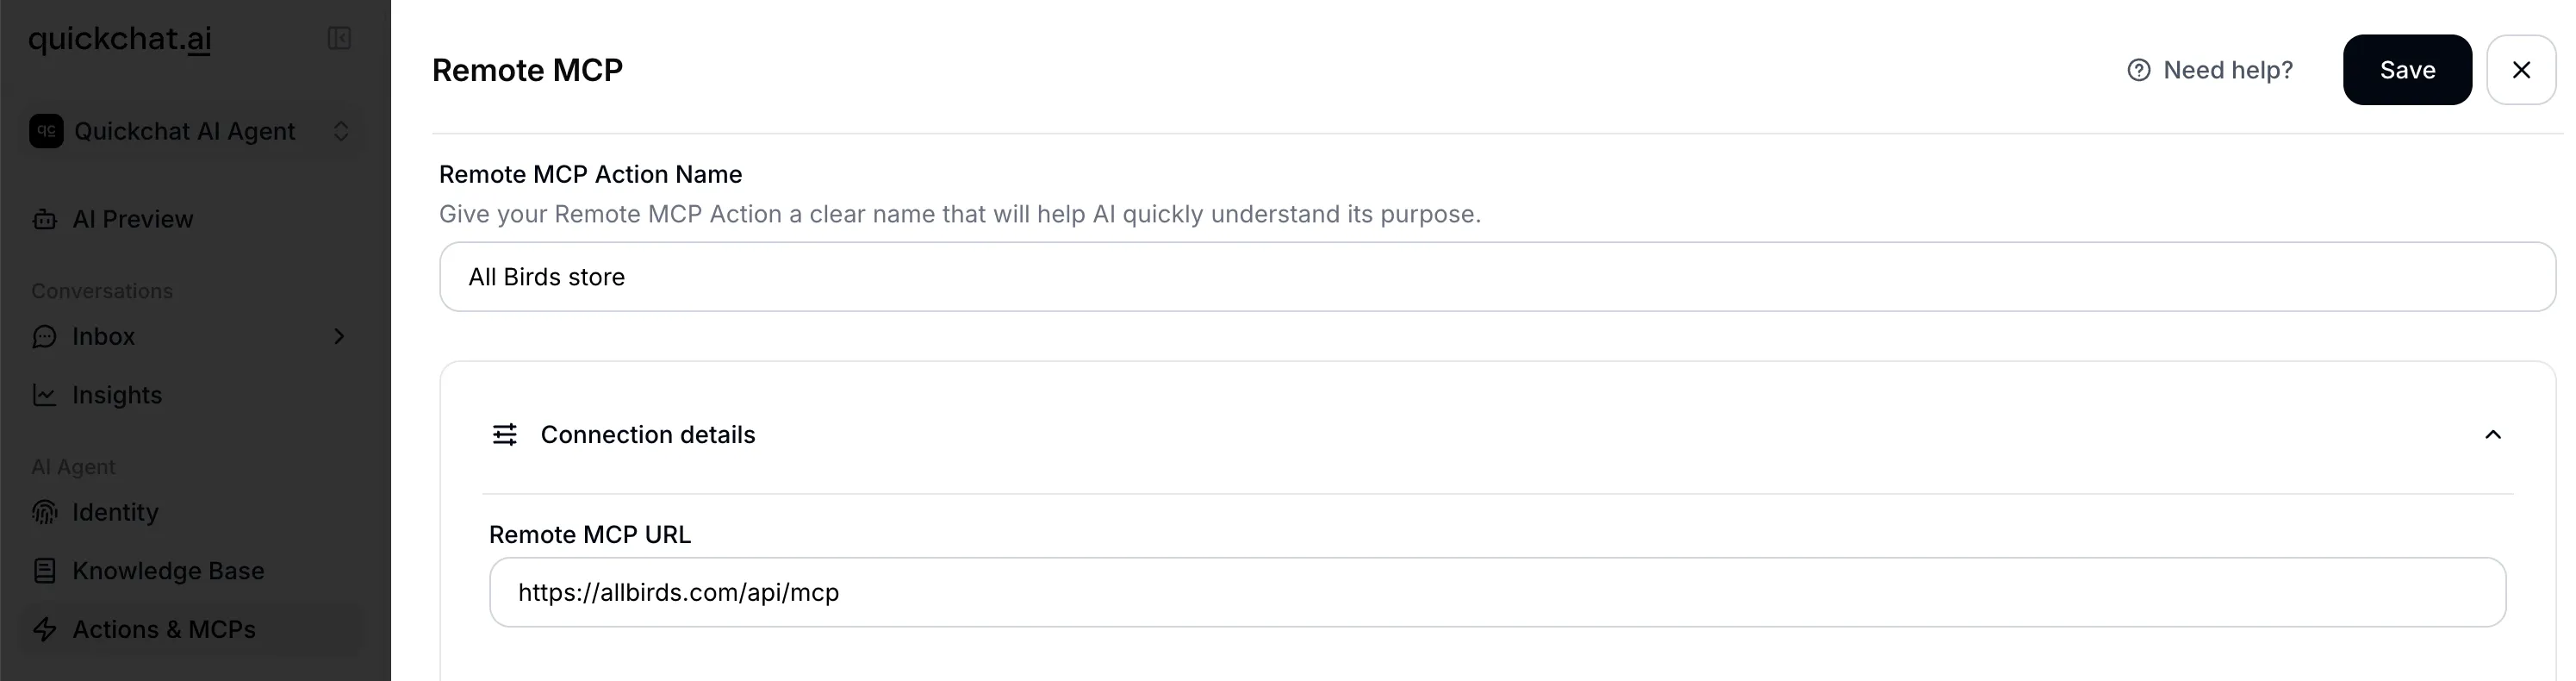
Remote MCP to najszybszy sposób podłączenia AI Agent do zewnętrznych funkcji. Podajesz URL serwera MCP, Quickchat AI łączy się z nim, odkrywa wszystkie dostępne narzędzia i pozwala wybrać, których z nich twój agent ma używać.
Jak to skonfigurować:
- Przejdź do AI Actions w dashboardzie Quickchat AI
- Kliknij “Add Remote MCP”
- Wklej URL serwera MCP (np.
https://mcp.example.com/sse) - Opcjonalnie dodaj token uwierzytelniający albo niestandardowe nagłówki (te dwie opcje wzajemnie się wykluczają)
- Kliknij “Connect.” Quickchat AI odkrywa wszystkie dostępne narzędzia i wyświetla ich nazwy
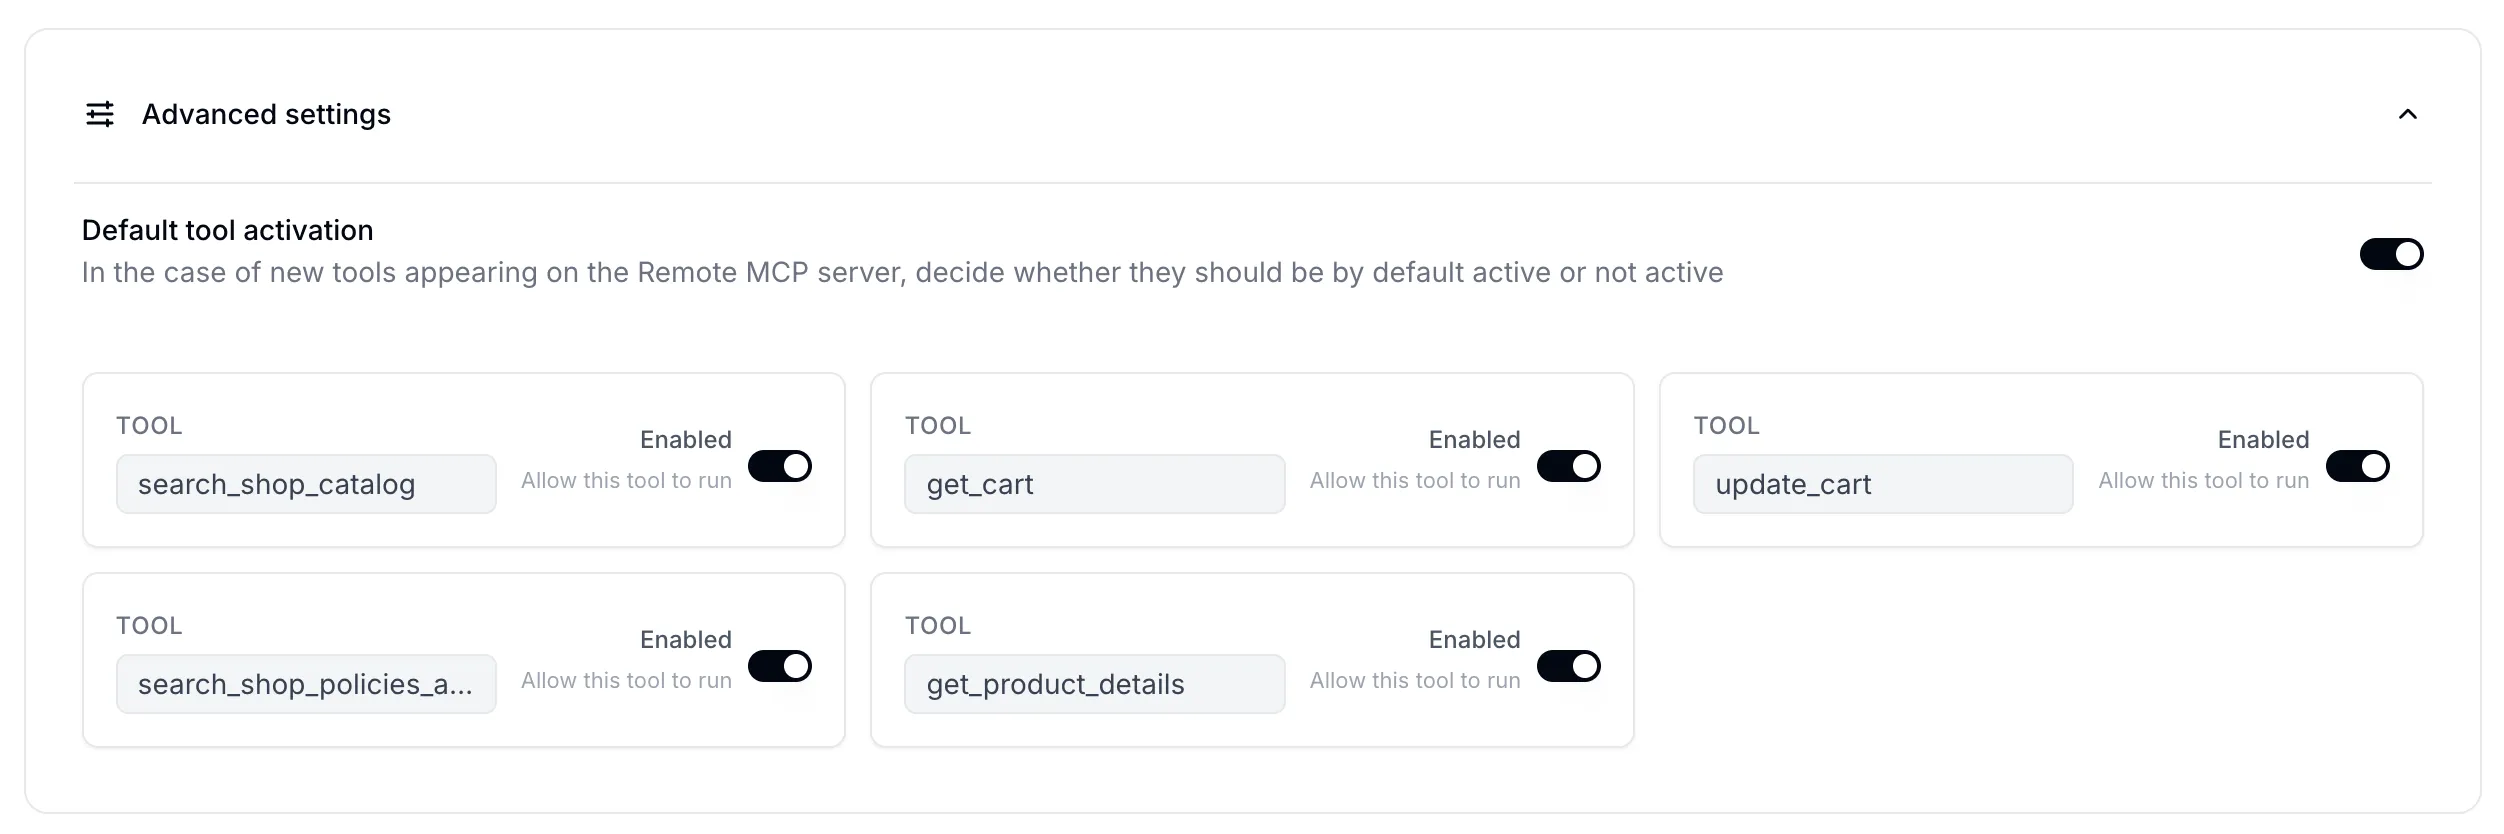
- Włącz lub wyłącz poszczególne narzędzia, aby kontrolować, których agent może używać
- Ustaw flagę “default tool is active”, aby kontrolować, czy nowo odkryte narzędzia są automatycznie włączane, czy wyłączane
Co dzieje się pod spodem:
Po kliknięciu Connect Quickchat AI automatycznie wykrywa protokół transportowy na podstawie URL. Jeśli URL zawiera sse, używany jest transport SSE, w przeciwnym razie domyślne jest streamable_http. Gdy podasz token auth, jest on wysyłany jako token Bearer w nagłówku Authorization.
Filtrowanie narzędzi działa przez system trójpoziomowy. Każde narzędzie z serwera MCP jest sprawdzane względem dwóch zestawów: jawnie włączone narzędzia są zawsze uwzględniane, jawnie wyłączone narzędzia są zawsze wykluczane, a każde narzędzie spoza obu zestawów wraca do wybranego ustawienia “default tool is active”. Oznacza to, że gdy serwer MCP dodaje nowe narzędzia, kontrolujesz, czy są one automatycznie dostępne dla agenta, czy wymagają jawnej aktywacji.
W runtime, gdy zaczyna się rozmowa, ładowane są wszystkie aktywne połączenia Remote MCP dla agenta. Narzędzia są pobierane i filtrowane zgodnie z konfiguracją każdego połączenia, a unikalność nazw narzędzi jest weryfikowana we wszystkich źródłach (z ostrzeżeniem, jeśli zostaną znalezione duplikaty).
Kompromis: dostajesz natychmiastowy dostęp do wszystkiego, co udostępnia MCP, ale masz ograniczoną kontrolę nad opisami narzędzi, definicjami parametrów i tym, jak agent decyduje o ich użyciu. Jak przekonaliśmy się podczas budowania AI Agent na MCP Shopify, przejście od demo do produkcji wymaga starannego dostrojenia, które pakietowe podejście MCP może utrudniać.
Zobacz też: podłącz swojego agenta do zdalnego serwera MCP, Jak uruchomić swój Quickchat AI MCP, kwestie bezpieczeństwa MCP, dokumentacja Quickchat AI: kanał MCP.
AI Actions (HTTP Request): jeden endpoint, pełna kontrola
AI Action w Quickchat AI to pojedynczy endpoint HTTP API, który konfigurujesz indywidualnie dla swojego AI Agent. Tam, gdzie MCP importuje pakiet narzędzi naraz, każda AI Action daje pełną kontrolę nad jedną konkretną możliwością. Pełny opracowany przykład, cztery akcje tworzące i wzbogacające kontakty, rejestrujące deale oraz otwierające tickety w CRM, znajdziesz w tutorialu HubSpot AI Actions.
Konfigurowanie AI Action:
- Name (maks. 64 znaki): staje się nazwą narzędzia widoczną dla LLM-a. Jest normalizowana do poprawnego identyfikatora (np. “Check Order Status” staje się
Check_Order_Status) - Description (maks. 1 000 znaków): to najważniejsze pole. Opis mówi LLM-owi, kiedy użyć tego narzędzia. Dobre opisy określają, w jakich okolicznościach rozmowy je wywołać, jakie informacje najpierw zebrać od użytkownika i jak przekazać wyniki z powrotem
- HTTP method: GET, POST, PATCH, DELETE albo PUT
- URL (maks. 10 000 znaków): może zawierać placeholdery
{{parameter_name}}dla wartości dynamicznych - Headers: pary klucz-wartość dla uwierzytelniania i typu treści
- Body items / Body JSON: body żądania z wstrzykiwaniem parametrów
- Query parameters: wartości query string URL
- Parameters (maks. 10): każdy z nazwą, opisem (maks. 500 znaków), typem (
str,int,float,boolalbocustom), flagą wymagalności i opcjonalną wartością domyślną
Placeholdery {{parameter_name}} są kluczowym mechanizmem. Gdy LLM wywołuje narzędzie, podaje wartości dla każdego parametru na podstawie kontekstu rozmowy. Quickchat AI następnie wstrzykuje te wartości do szablonów URL, nagłówków, body i query string przed wykonaniem żądania HTTP. Istnieją też cztery wbudowane zmienne, które można wstrzykiwać w ten sposób: scenario_id, conversation_id, conversation_channel i conversation_url.
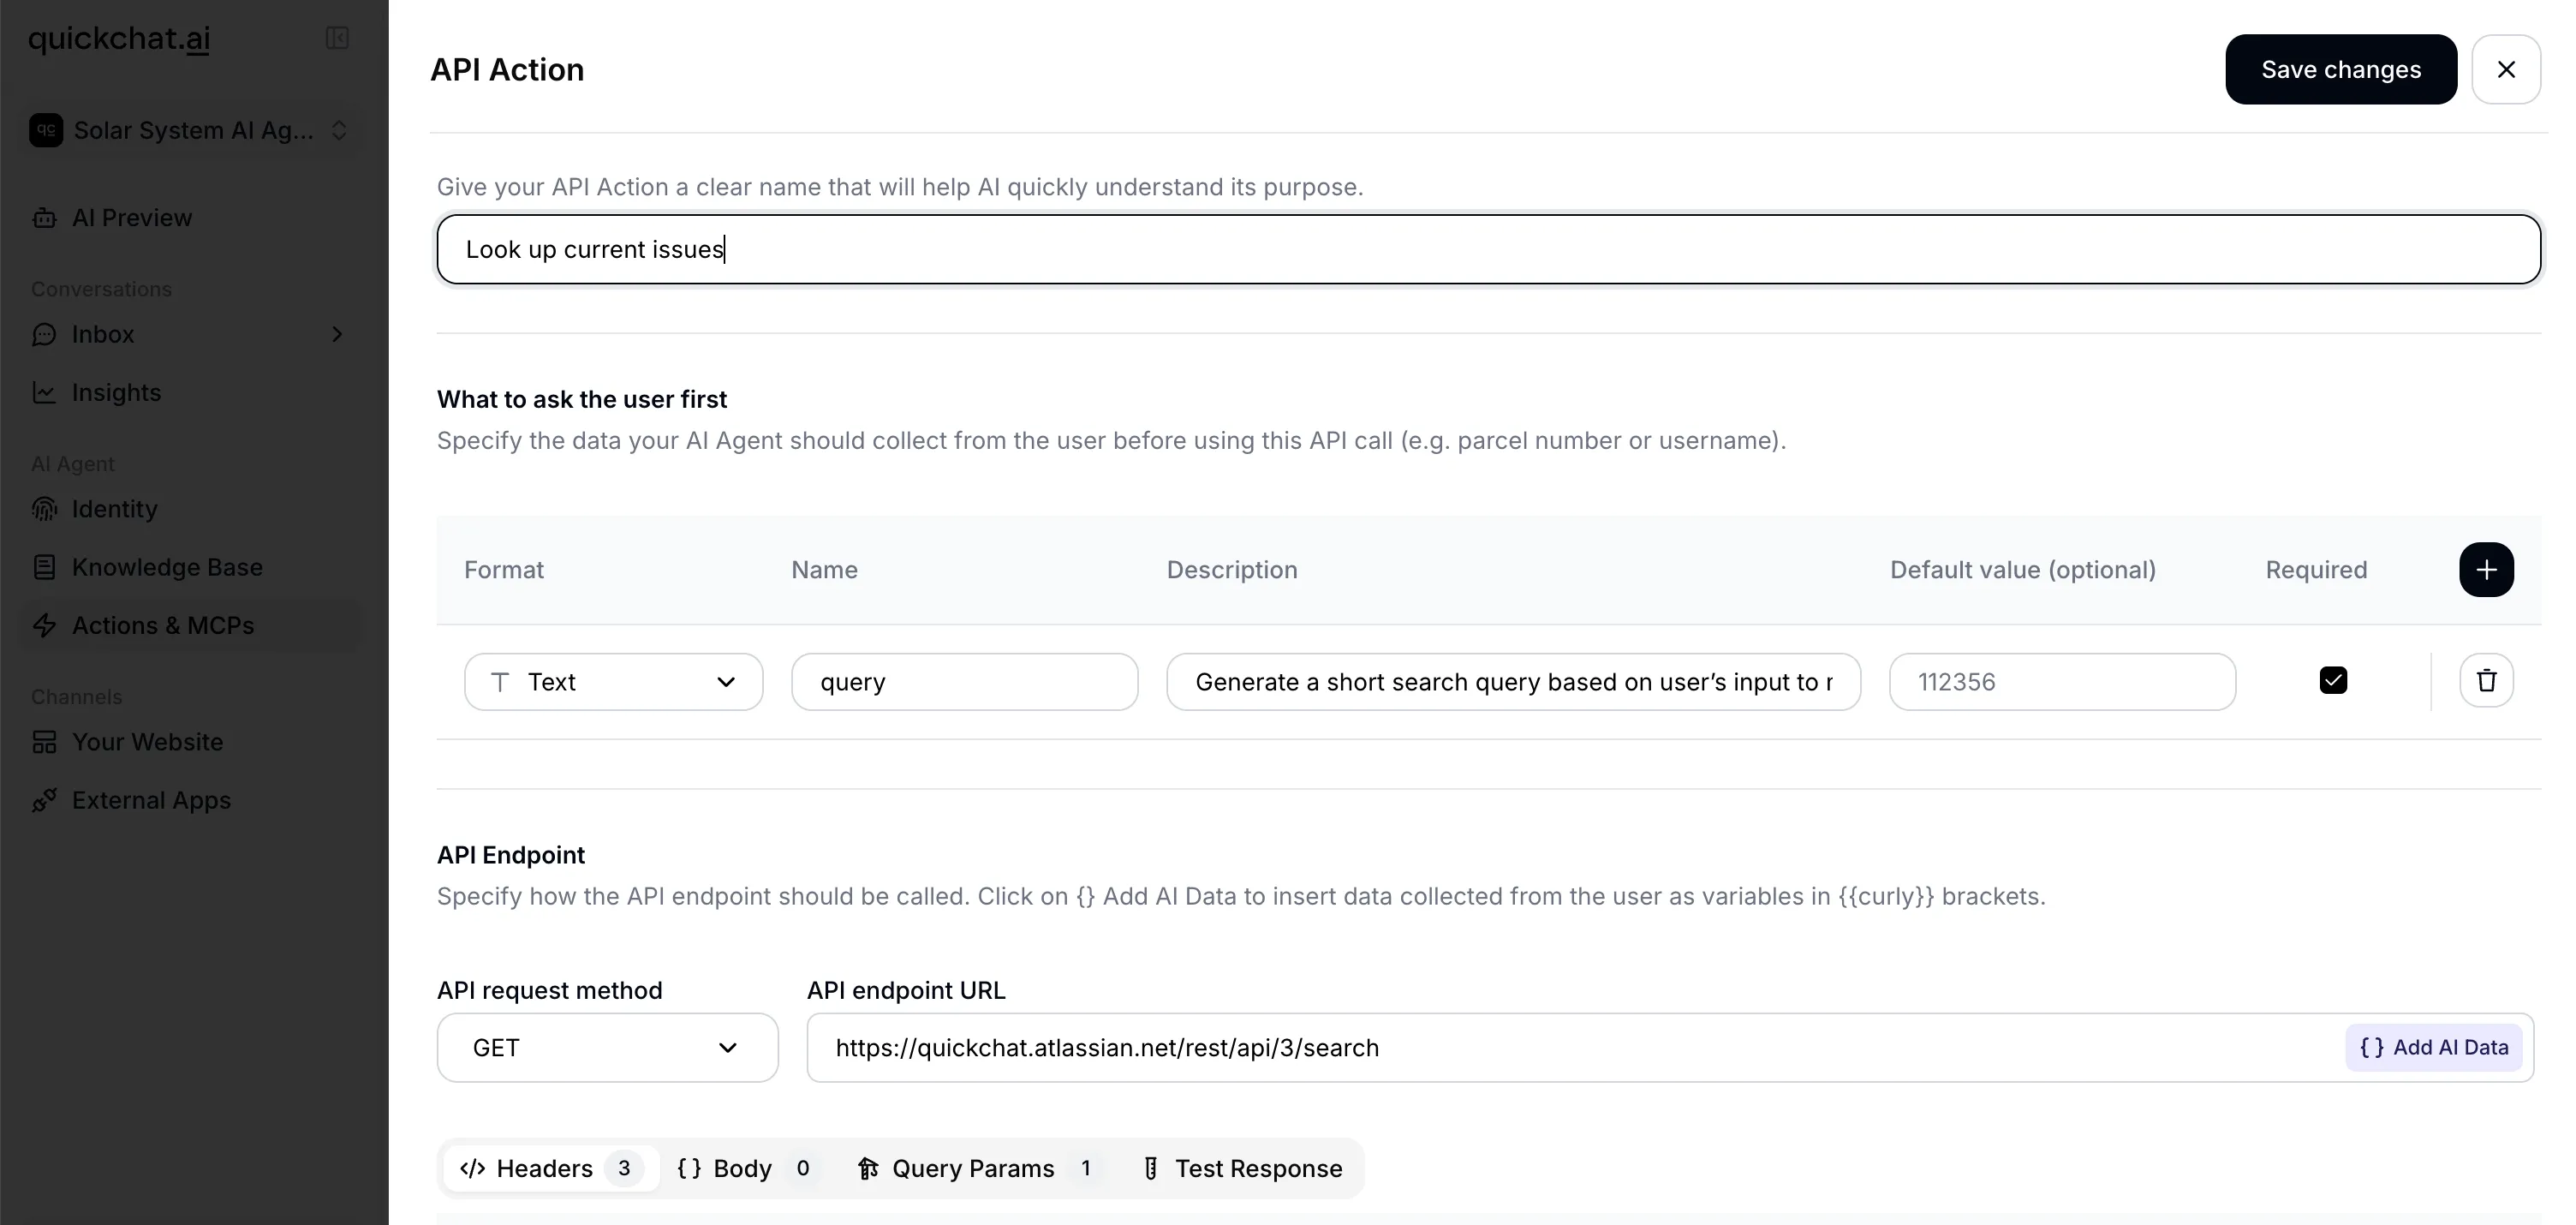 AI Action skonfigurowana do sprawdzania statusu zamówienia, pokazująca szablon URL z placeholderem parametru, nagłówki i definicje parametrów.
Pod spodem: Quickchat AI dynamicznie buduje typowany schemat z definicji parametrów dla każdej AI Action. Pięć obsługiwanych typów (str, int, float, bool, custom) jest mapowanych na ich natywne odpowiedniki, a schemat służy do walidacji danych wejściowych LLM-a przed wykonaniem żądania HTTP.
Przykładowa AI Action do sprawdzania statusu zamówienia:
{
  "name": "check_order_status",
  "description": "Gdy użytkownik pyta o status swojego zamówienia i podał numer zamówienia, wywołaj ten endpoint, aby pobrać aktualny status. Przekaż użytkownikowi status, szacowaną datę dostawy i numer śledzenia (jeśli jest dostępny).",
  "method": "GET",
  "url": "https://api.example.com/orders/{{order_id}}",
  "headers": [
    { "name": "Authorization", "value": "Bearer YOUR_API_KEY" },
    { "name": "Content-Type", "value": "application/json" }
  ],
  "parameters": [
    {
      "name": "order_id",
      "description": "Identyfikator zamówienia podany przez użytkownika (np. ORD-12345)",
      "type": "str",
      "is_required": true
    }
  ]
}
Testowanie: Dashboard ma przycisk “Test”, który pozwala podać przykładowe wartości parametrów i zobaczyć faktyczne żądanie HTTP (w tym wygenerowane polecenie curl) oraz odpowiedź przed wdrożeniem.
Wskazówki dotyczące pisania skutecznych opisów AI Action:
- Dokładnie określ, kiedy agent powinien ją wywołać: „Gdy użytkownik pyta o status swojego zamówienia i podaje numer zamówienia, wywołaj ten endpoint”
- Wspomnij, jakie informacje zebrać najpierw: „Przed wywołaniem upewnij się, że masz adres e-mail użytkownika i ID zamówienia”
- Opisz, jak obsłużyć odpowiedź: „Jeśli status to ‘shipped’, podaj użytkownikowi numer śledzenia z odpowiedzi”
- W przypadku wieloetapowych przepływów pracy opisz sekwencję w głównym prompcie systemowym agenta, a nie w opisach pojedynczych akcji. Aby przenieść wartość między akcjami i uzależnić zapis od niej, użyj Save to memory oraz warunku uruchomienia
Opracowany przykład: krok po kroku AI Action, która zapisuje leady, pytania bez odpowiedzi i prośby o demo bezpośrednio w arkuszu kalkulacyjnym, znajdziesz w artykule jak podłączyć agenta AI do Google Sheets.
Generate from Text: pozwól AI to ustalić
Trzecia opcja jest dla użytkowników, którzy wiedzą, co agent ma robić, ale nie wiedzą, którego endpointu API (ani nawet której usługi) użyć.
Jak to działa:
- Wpisujesz opis w języku naturalnym tego, czego chcesz, np. „Chcę, żeby mój AI Agent mógł uruchomić Teslę użytkownika, gdy o to poprosi”
- Quickchat AI wysyła to do LLM-a z włączonym narzędziem
web_search - Model przeszukuje web, aby znaleźć właściwe API, czyta oficjalną dokumentację i generuje pełną specyfikację AI Action, w tym URL, metodę, nagłówki, parametry i wymagania uwierzytelniania
- Wynik wraca z pełną konfiguracją akcji, cytowaniami dokumentacji, której użyto, oraz komunikatem wyjaśniającym założenia i braki
- Sprawdzasz, uzupełniasz swoje dane uwierzytelniające i aktywujesz
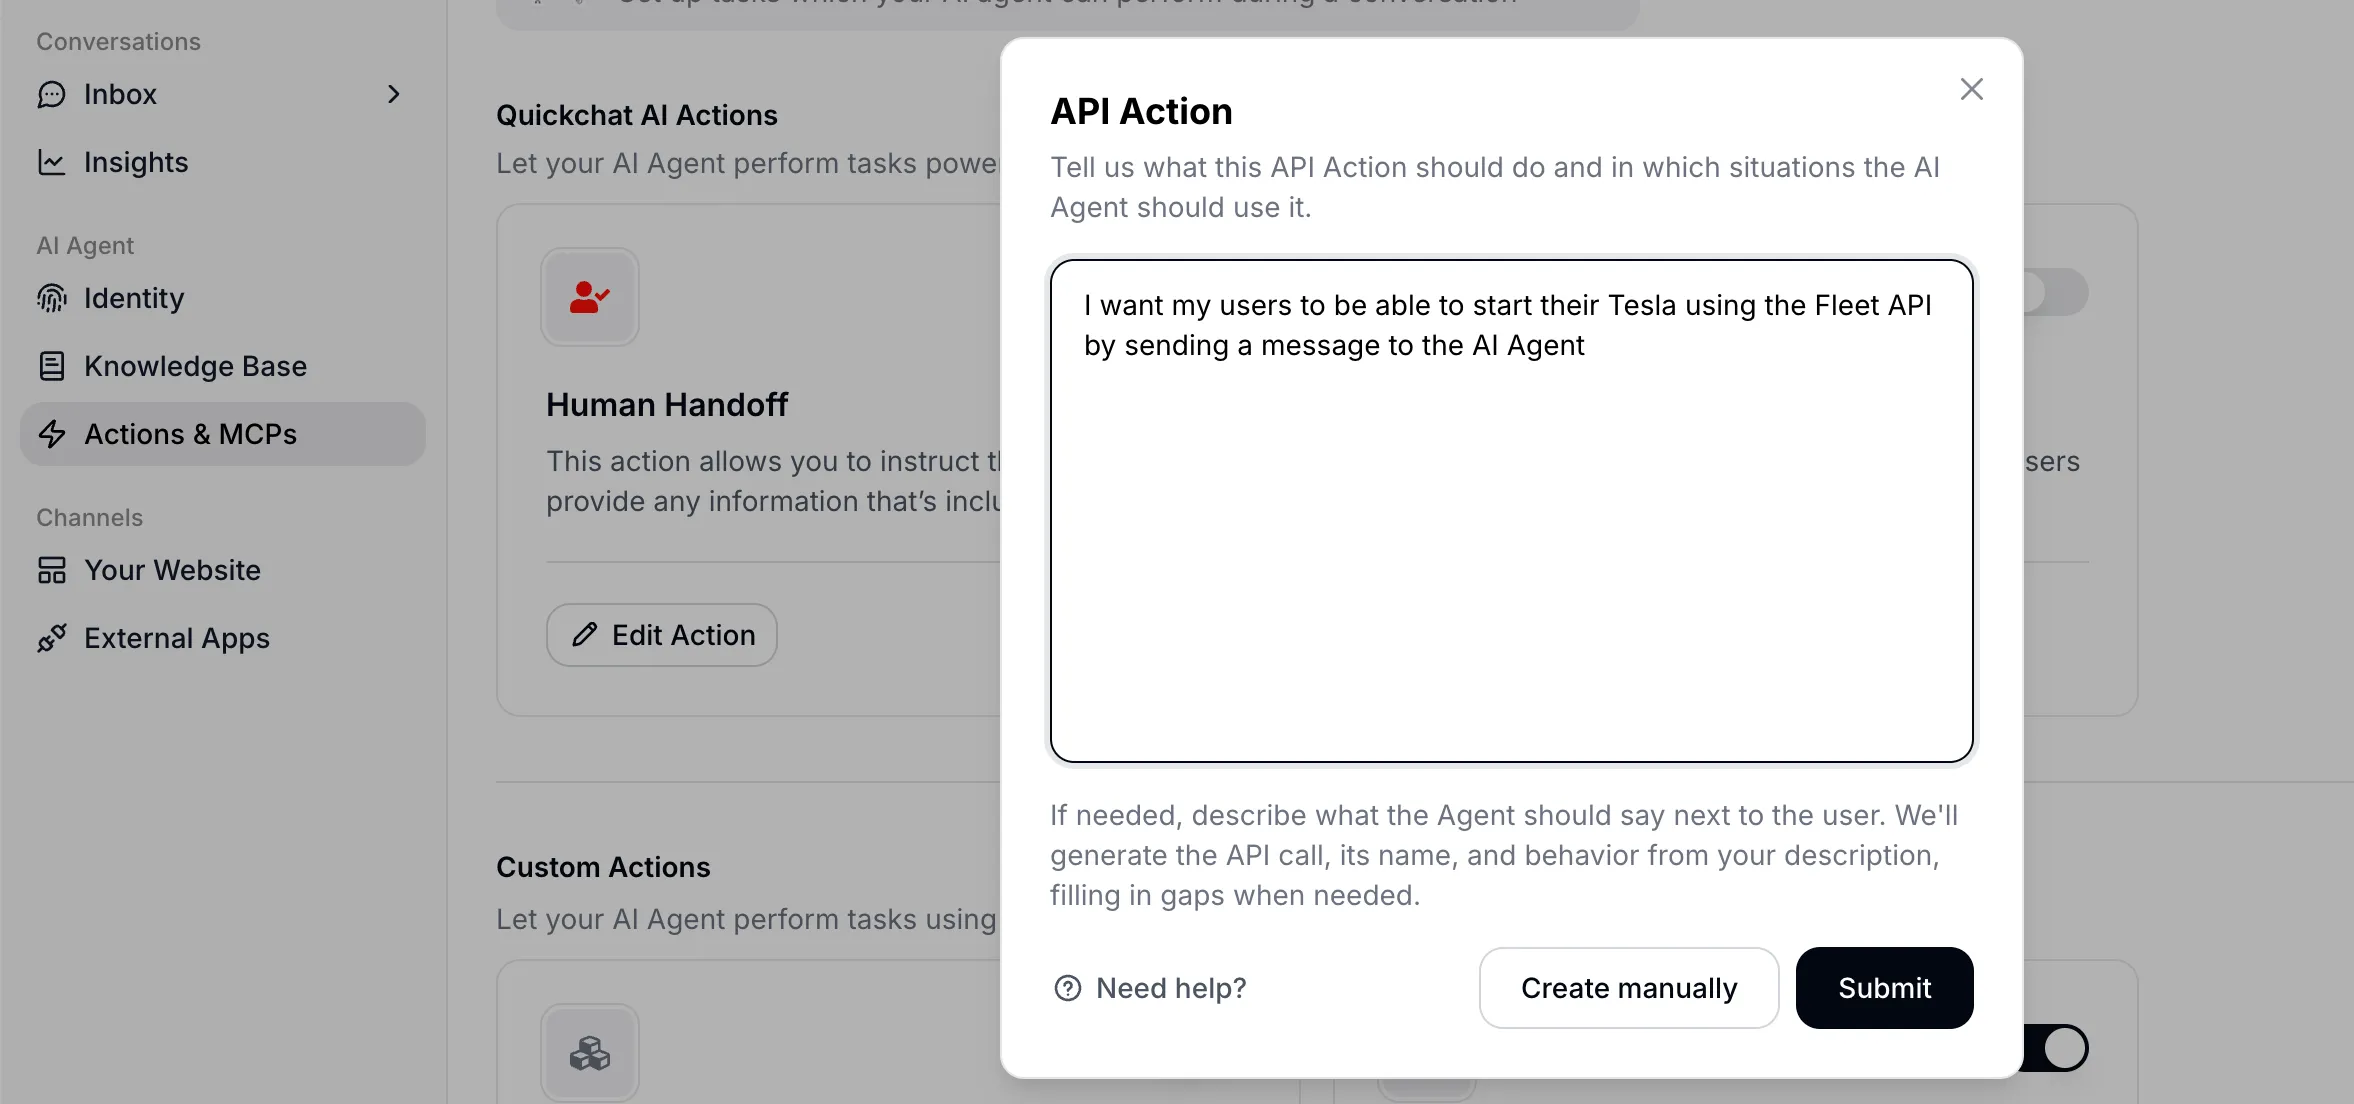 Wprowadzanie opisu pożądanej możliwości w języku naturalnym.
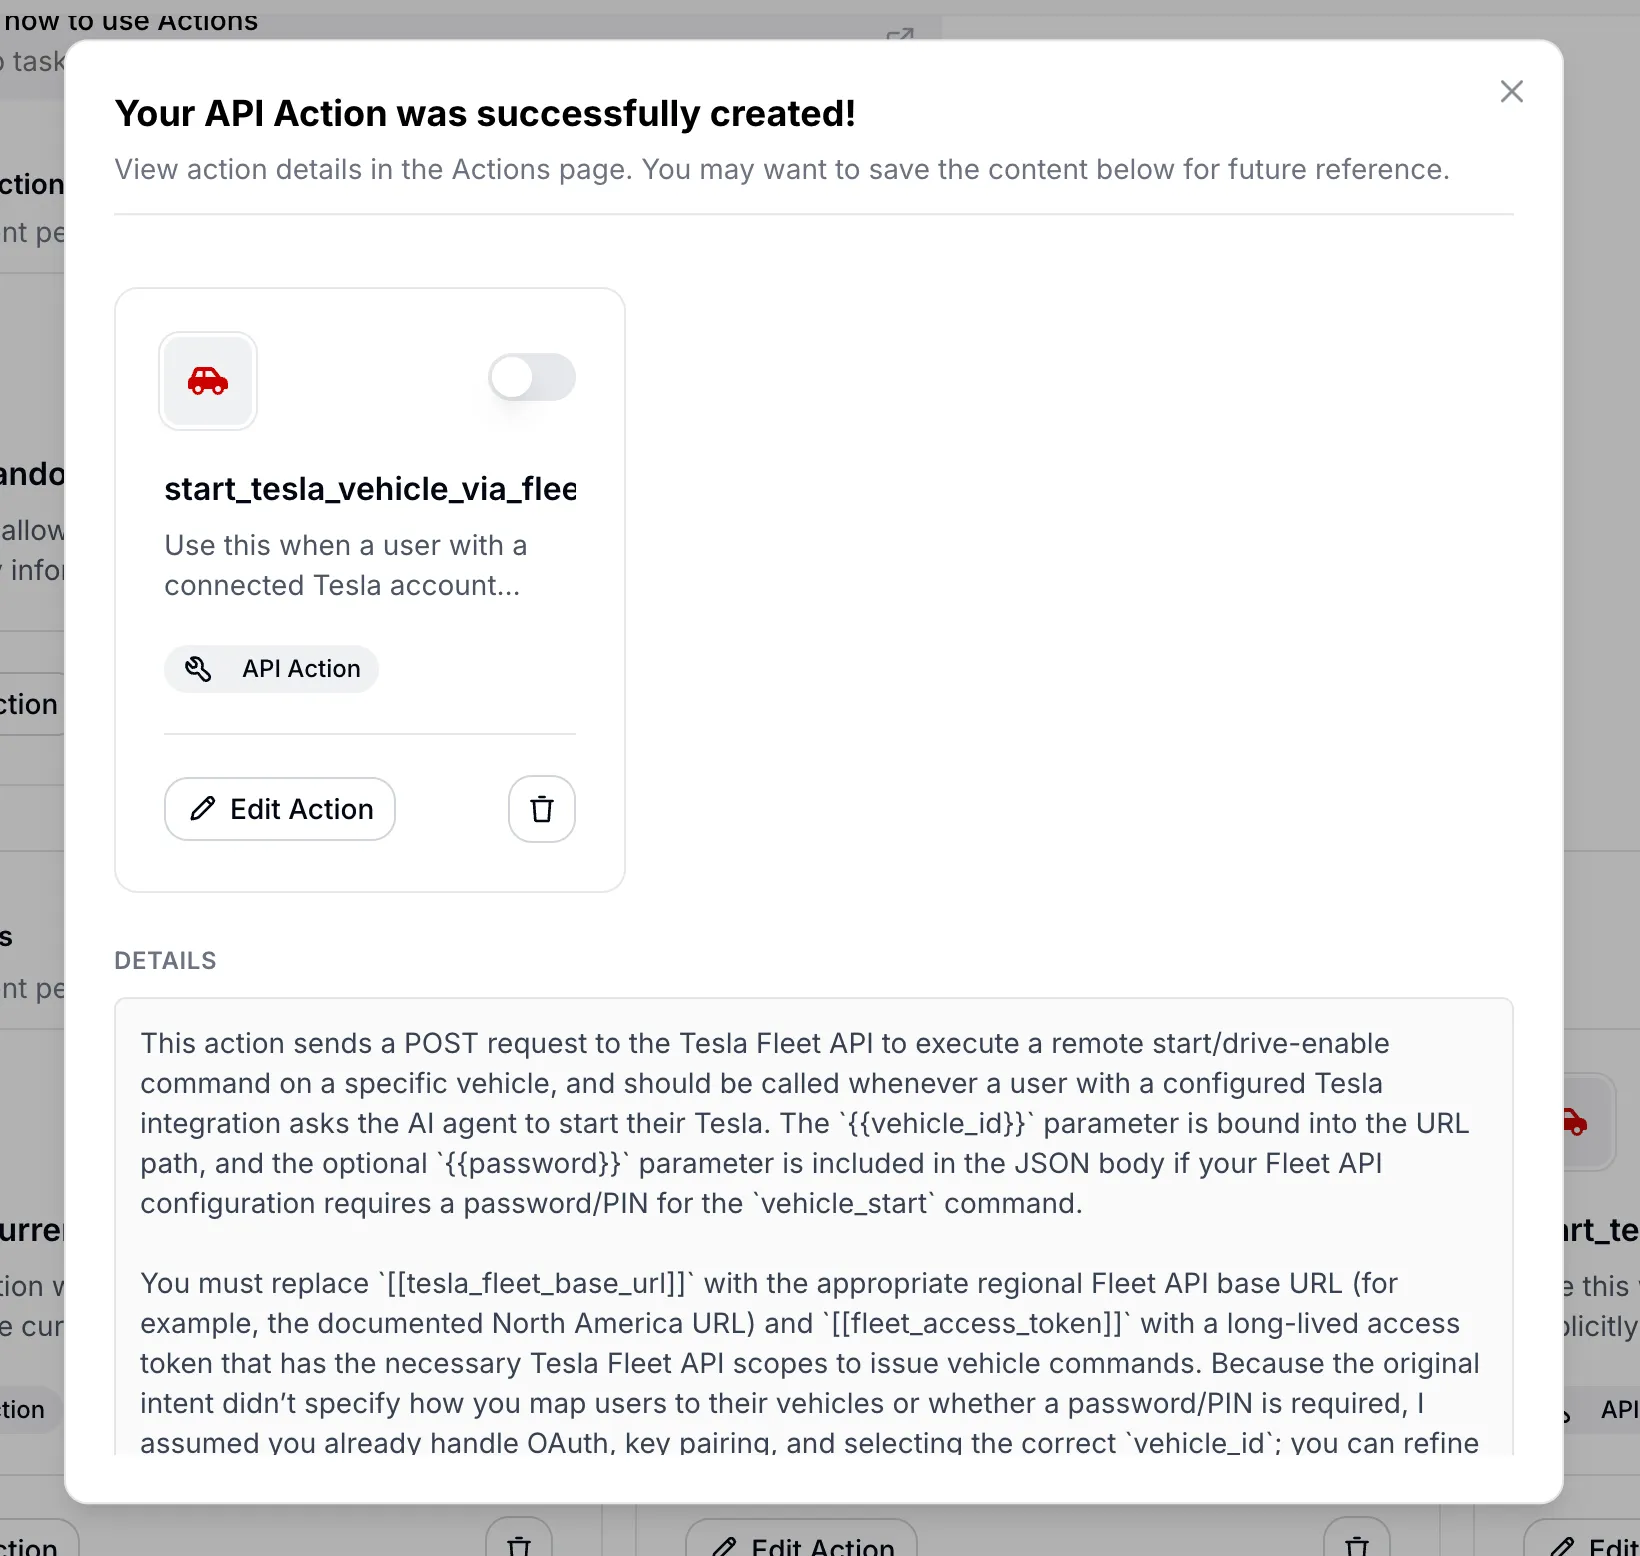 Wygenerowana konfiguracja AI Action z cytowaniami użytej dokumentacji API.
Automatyczne generowanie AI Action jest zbudowane wokół trzech priorytetów:
- Priorytet 1: Zrozum intencję. Określ dokładną możliwość, której chce developer, oraz konkretny endpoint API, który ją zapewnia
- Priorytet 2: Oprzyj się na dokumentacji. Użyj wyszukiwania w webie, aby znaleźć oficjalną dokumentację dostawcy, nie zgadywać
- Priorytet 3: Projektuj semantykę pod rozmowę. Wygenerowana nazwa i opis powinny dotyczyć tego, kiedy w rozmowie narzędzie jest używane, nie tylko tego, co API robi technicznie
Prompt używa dwóch konwencji placeholderów. {{param}} oznacza parametry runtime, które LLM uzupełnia z kontekstu rozmowy. [[secret_name]] (podwójne nawiasy kwadratowe) oznacza stałe developera, takie jak klucze API i ID kont, które trzeba skonfigurować ręcznie przed aktywacją. Każda nazwa parametru musi pojawić się jako placeholder {{that_exact_name}} gdzieś w definicji żądania, a osierocone placeholdery są niedozwolone.
System stosuje politykę fail-closed. Jeśli model nie może potwierdzić krytycznej informacji w dokumentacji (metody HTTP, URL, schematu uwierzytelniania albo wymaganej struktury payloadu), akcja nie jest tworzona. Zamiast tego system zwraca zwięzłe wyjaśnienie, czego brakuje, bez zgadywania.
Tu filozoficzny punkt o agentach AI odkrywających API łączy się z konkretną funkcją produktu. Funkcja Generate from Text to dosłownie agent AI (LLM z wyszukiwaniem w webie) budujący definicję narzędzia dla innego agenta AI (agenta Quickchat AI, który będzie używał jej w rozmowach).
Opracowany przykład: pełny tutorial, który zamienia dwa wpisane zdania w dwie działające, przetestowane akcje (bezkluczowe sprawdzanie pogody i akcję NASA z kluczem, w tym odmowę fail-closed), znajdziesz w artykule jak podłączyć agenta AI do dowolnego API prostym angielskim.
W runtime wszystkie te typy narzędzi są składane razem. Quickchat AI zbiera narzędzia AI Action typu HTTP request, narzędzia Shopify MCP, narzędzia knowledge base, narzędzia Remote MCP, narzędzia Discord i inne niestandardowe narzędzia w kolekcję prezentowaną LLM-owi. Model nie widzi między nimi różnicy. Narzędzie Remote MCP i ręcznie skonfigurowana AI Action wyglądają identycznie, gdy znajdą się na liście narzędzi.
Otwarte API jako nowe SEO
Jeśli agenci AI będą autonomicznie odkrywać i używać API, to dobrze udokumentowane, łatwe w użyciu API staje się zasobem dystrybucyjnym. Gartner przewiduje, że do 2026 roku ponad 30% wzrostu popytu na API będzie pochodzić od agentów AI.
Firmy, które mają otwarte API z minimalnymi barierami dotyczącymi danych uwierzytelniających, mogą odkryć, że ich API staje się najlepszym kanałem pozyskiwania. Zamiast wyświetleń w wyszukiwarce Google „wyświetleniami” są agenci AI wybierający twoją usługę zamiast usługi konkurenta.
Ta sama logika działa poziom wyżej. Agent AI, który odpowiada na podstawie twojej dokumentacji, może sam zostać udostępniony jako serwer MCP, który ChatGPT, Claude i Cursor wywołują jako narzędzie. Dzięki temu twoja wiedza, nie tylko twoje API, staje się odkrywalna przez agentowy web.
Jakość dokumentacji API decyduje o tym, czy agent AI zdoła zintegrować się z tobą za jednym podejściem. Opisy parametrów, komunikaty błędów i przykładowe odpowiedzi pełnią tę samą funkcję co meta descriptions i dane strukturalne w tradycyjnym SEO. Myląca odpowiedź błędu albo nieudokumentowane wymagane pole oznacza, że agent zawiedzie, a po drugiej stronie nie ma człowieka, który to zdebuguje.
Firmy, których API są nieudokumentowane albo ukryte za dużymi wymaganiami dotyczącymi danych uwierzytelniających, mogą stać się niewidoczne dla agentowego webu, tak jak firmy bez stron internetowych stały się niewidoczne dla Google w latach 2000.
Computer Use kontra API
Istnieją znaczące inwestycje w uczenie modeli AI „computer use” (klikania przycisków, wypełniania formularzy, nawigowania po interfejsach). Anthropic, OpenAI (Operator) i projekty open-source, takie jak Browser Use, oferują różne wersje tego podejścia.
Używanie przeglądarki jest jednak obejściem braku API. Wywołanie POST /orders zajmuje milisekundy i zwraca ustrukturyzowane dane. Agent przeglądarkowy przechodzący przez checkout potrzebuje minut i może się zepsuć, gdy przycisk przesunie się o trzy piksele w lewo. API są szybsze, bardziej deterministyczne i tańsze w wykonaniu.
Kontrargument jest prawdziwy: API nie istnieją do wszystkiego. Systemy legacy, oprogramowanie enterprise bez powierzchni API, urządzenia fizyczne kontrolowane przez GUI. Computer use wypełnia w takich przypadkach realną lukę.
Lepszą długoterminową odpowiedzią na „nie mamy do tego API” jest prawdopodobnie zbudowanie API, a nie uczenie AI obsługi GUI. W miarę jak coraz więcej oprogramowania jest pisane przez agentów AI dla agentów AI, koszt budowy i utrzymania API spada. Kalkulacja ekonomiczna, która sprawiała, że scrapowanie UI było tańsze niż budowa API, się zmienia.
Jest też aspekt bezpieczeństwa. „Lethal trifecta” Simona Willison opisuje niebezpieczne połączenie dostępu do prywatnych danych + ekspozycji na niezaufane treści + komunikacji zewnętrznej. Dotyczy to obu podejść, ale narzędzia oparte na API łatwiej audytować i ograniczać. Możesz logować każde wywołanie API, walidować każdy parametr i limitować każdy endpoint. Zrobienie odpowiednika dla agenta przeglądarkowego, który może kliknąć cokolwiek, jest znacznie trudniejsze.
Narzędzia dla świata fizycznego
Wszystko omówione dotąd dotyczy oprogramowania. Ten sam wzorzec pojawia się w świecie fizycznym.
RT-2 Google DeepMind i Gemini Robotics używają tej samej architektury, z tą różnicą, że narzędzia uruchamiają aktuatory zamiast API. Framework SPCA (Sense-Plan-Code-Act) formalizuje to dla robotyki: skanuj środowisko, zaplanuj podejście, wygeneruj wykonywalny kod, wykonaj go, obserwuj wyniki.
Nie ma API dla „przesuń roślinę na moim biurku w prawo”. Ale robot z kamerą mógłby zdefiniować move_object(object_id="plant_01", direction="right", distance_cm=15) jako narzędzie w locie, a następnie je wywołać. Definicja narzędzia służy jako interfejs między warstwą rozumowania a warstwą wykonania fizycznego, pełniąc tę samą rolę, którą endpointy API pełnią w oprogramowaniu.
Architektura LLM + narzędzia + pętla jest ogólnego przeznaczenia. Dziś najłatwiej zaimplementować ją w oprogramowaniu, ale robotyka nadrabia zaległości.
API pisane przez AI, dla AI
W ciągu mniej więcej dwóch lat (od 2024 do 2026) przeszliśmy od sytuacji, w której większość kodu była pisana przez ludzi, do sytuacji, w której większość kodu jest pisana przez AI. To dobry moment, aby ponownie przemyśleć, czym jest endpoint API. Coraz częściej endpoint jest deklaracją możliwości zaprojektowaną do odkrywania i wykonywania przez maszyny, a nie interfejsem technicznym, o którym ludzcy programiści czytają dokumentację, a potem ręcznie go integrują.
MCP są użyteczną warstwą standaryzacji, ale są też warstwą selekcji, która wprowadza bias. Twórca MCP decyduje, jakie narzędzia udostępnić i jak je opisać. W przypadku produkcyjnych agentów AI takie ujęcie może nie pasować do tego, czego faktycznie potrzebujesz. (Pisaliśmy o tym szczegółowo, analizując wyzwania z MCP Shopify.)
Spektrum, przez które przeszliśmy w Quickchat AI Agents, odzwierciedla szerszy punkt. Właściwy poziom kontroli zależy od twojego przypadku użycia. Remote MCP dobrze sprawdza się przy szybkim prototypowaniu. Pojedyncze AI Actions dają precyzyjną kontrolę dla produkcyjnych agentów skierowanych do klientów. Generate from Text pozwala AI zbadać API i zbudować definicję narzędzia za ciebie, gdy nadal eksplorujesz możliwości.
Na każdym poziomie podstawowy wzorzec jest taki sam. LLM, zestaw narzędzi, pętla. Niezależnie od tego, czy narzędziami są polecenia bash, endpointy API, serwery MCP czy aktuatory robotów, pod spodem zawsze są narzędzia.